Azure AD / 调度 SAML 设置说明
Last updated: June 19, 2026
- 代码:在所有调度 SAML 配置中,此代码必须唯一,并用于调度 SAML URL。
- 显示名称:这是调度登录页面上用户可见的文本。
- IdP 用户命名属性:您需要选择用户登录调度的方式。选择 电子邮件 要求调度用户账户的电子邮件地址与用户 Azure 账户中设置的电子邮件地址相同;选择 用户名 要求调度用户名与 Azure 用户名匹配。
- 暂时将所有其他字段留空,然后点击保存。剩余字段将在下面的第 3 步中使用 Azure 应用程序中的值进行配置。
- 现在点击刚刚创建的新 SAML 配置。我们将在下一步中使用 SP Initiate、SP SSO URL、SP SLO URL 和 SP Entity ID。
- 创建新应用程序
- 转到所有应用程序 → 新建应用程序。点击新建应用程序。选择非库应用程序。为新应用程序命名,然后点击添加。
- 选择配置单一登录,然后选择SAML。
- 第 2 部分:设置唯一用户标识符。
- 如果您在 L2L 中为IdP 用户命名属性选择了电子邮件,请选择user.mail。
- 如果您在 L2L 中为IdP 用户命名属性选择了用户名,请选择user.userprincipalname。
本文档介绍如何配置 L2L,以使用 Microsoft 的 Azure SAML 服务登录 L2L 调度。
步骤 1:创建 L2L SAML 配置
我们首先创建一个新的 SAML 配置,用于定义调度与 Azure 之间的 SAML 信任关系。登录 [customer].leading2lean.com,然后导航至设置 → IT 设置 → SAML SSO 配置。点击 添加新建 链接。
在添加新建 SAML 配置页面中,输入以下信息:
步骤 2:在 Azure 中创建新应用程序
第 1 部分:将以下 L2L URL 输入 Azure 应用程序。请务必包含末尾的斜杠。
| L2L URL | Azure 应用程序设置 |
| SP Entity ID | 标识符(实体 ID) |
| SSO URL | 回复 URL |
| SSO URL | 登录 URL |
| SLO URL | 退出登录 URL |
关于 IdP 启动的 SSO 的注意事项: 对于支持 IdP 启动的 SSO 的应用程序,Microsoft Azure/Entra 提供了通过“My Apps”Web 门户对已注册应用程序进行身份验证的功能。L2L 原生不支持 IdP 启动的 SSO,但可以通过将 Azure/Entra 中的登录 URL配置为使用L2L SP Initiate URL而不是IdP SSO URL来模拟此功能。
步骤 3:更新 L2L SAML 配置
将Azure 应用程序中第 4 部分的以下 Azure URL 输入 L2L SAML 配置详细信息屏幕:
| Azure URL | L2L SAML 配置详细信息 |
| 登录 URL | IdP SSO URL |
| Azure AD 标识符 | IdP 实体 ID |
| 退出登录 URL | IdP SLO URL |
步骤 4:在 L2L 中配置用户
现在需要将用户关联到 SAML 配置。在配置用户使用新的 SAML 配置之前,您将无法使用 SAML。您可以通过两种不同的方式完成此操作。
一次配置一个用户
在编辑用户屏幕中选择适当的SAML 配置设置。每个用户只能选择一个SAML 配置设置。迁移用户工具
如果注册到某个站点的所有用户都将使用 SAML 进行身份验证,则可以使用 SAML 迁移工具。该工具位于SAML 配置详细信息屏幕底部。只需点击迁移账户按钮并按照说明操作。步骤 5:测试
- 如果系统提示,请输入您的凭据。
- 您应该已登录 L2L 调度
退出调度
- 您应该已退出 L2L 调度
故障排除
无法退出登录
有时,用户可以使用 SAML 路由成功登录 L2L,但无法退出登录。如果出现这种情况,请尝试在 L2L 的 SAML 配置详细信息 → IdP SLO URL 字段中使用以下退出登录 URL:https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0无法登录
如果 Azure 与 L2L 之间预期的身份验证方法不匹配,则可能会出现此错误:"AADSTS75011:用户通过服务进行身份验证时使用的身份验证方法 'X509, MultiFactor, X509Device' 与请求的身份验证方法 "Password, ProtectedTransport" 不匹配。请联系 Leading2Lean 应用程序所有者。"
默认情况下,L2L 通过 SP-Init 请求中的 requestedAuthnContext 字段强制使用身份验证方法 Password, ProtectedTransport 。如果 Azure 配置为允许使用 X509, Multifactor, X509Device 身份验证,并且用户使用此方法进行身份验证,随后尝试使用 SSO 登录 L2L,则 L2L 将不接受该身份验证方式,并且 Azure 将显示此错误。
SAML 配置页面中新增了两个可选设置,允许您修改 requestedAuthnContext 字段。它们位于 SAML 配置页面新建的行为设置 部分下的高级设置选项卡中。这些可选设置包括:
- 在 requestedAuthnContext 中包含“未指定”(实验性)
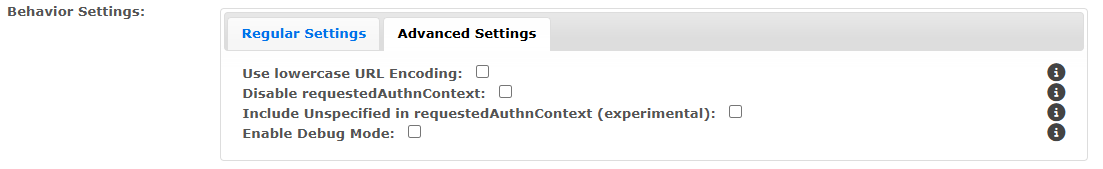
要允许 Azure 强制执行其自身的身份验证要求,可以选择这两个选项中的任意一个。建议首先尝试启用在 requestedAuthnContext 中包含未指定(实验性) 来解决此错误。如果错误未解决,或生成了新的错误,请禁用此选项并启用禁用 requestedAuthnContext选项。更改任何这些设置后,请务必保存配置。保存后,退出 L2L,然后再次尝试使用 SSO 登录。
重要提示: 这两个选项都将使身份提供商完全自主地执行其自身的身份验证方法。这些选项也互斥,因此一次只能启用其中一个。
不同身份提供商(IdP)对 SAML 的实现存在一定的固有灵活性。一些 IdP 会忽略 requestedAuthnContext 值,并继续使用其默认的身份验证方法。一些 IdP 可能会将 Unspecified 视为明确请求使用任何可用的身份验证方法。其他 IdP 可能会默认使用预配置的身份验证方法,例如 Password, ProtectedTransport 或 MFA。
由于这种固有的灵活性,必须通过以下方式彻底测试这些选项:使用组织支持的任何身份验证方法(无论是用户名/密码、MFA、基于证书的身份验证还是其他方式)通过 IdP 完成身份验证后,尝试通过 SSO 访问 L2L。