Hướng dẫn thiết lập Azure AD / SAML Điều phối
Last updated: June 19, 2026
- Mã: mã này phải là mã duy nhất trong tất cả các Cấu hình SAML của Điều phối và được sử dụng trong các URL SAML của Điều phối.
- Tên hiển thị: Đây là văn bản hiển thị cho người dùng trên trang Đăng nhập Điều phối.
- Thuộc tính đặt tên người dùng IdP: Bạn cần chọn cách người dùng sẽ Đăng nhập vào Điều phối. Việc chọn email yêu cầu tài khoản người dùng Điều phối có địa chỉ email giống với địa chỉ email được thiết lập trên tài khoản Azure của người dùng, còn việc chọn username yêu cầu tên người dùng Điều phối khớp với tên người dùng Azure.
- Để trống tất cả các trường khác vào lúc này và nhấp vào Lưu. Các trường còn lại sẽ được cấu hình bằng các giá trị từ Ứng dụng Azure trong Bước 3 bên dưới.
- Bây giờ hãy nhấp vào Cấu hình SAML mới mà bạn vừa tạo. Chúng ta sẽ sử dụng SP Initiate, SP SSO URL, SP SLO URL và SP Entity ID trong bước tiếp theo.
- Tạo một Ứng dụng mới
- Đi đến Tất cả ứng dụng → Ứng dụng mới. Nhấp vào Ứng dụng mới. Chọn Ứng dụng không thuộc bộ sưu tập. Đặt tên cho Ứng dụng mới của bạn và nhấp vào Thêm.
- Chọn Định cấu hình đăng nhập một lần và chọn SAML.
- Phần 2: Thiết lập Định danh người dùng duy nhất.
- Nếu bạn chọn email cho Thuộc tính đặt tên người dùng IdP trong L2L, hãy chọn user.mail.
- Nếu bạn chọn username cho Thuộc tính đặt tên người dùng IdP trong L2L, hãy chọn user.userprincipalname.
Tài liệu này giải thích cách cấu hình L2L để sử dụng các dịch vụ Azure SAML của Microsoft để Đăng nhập vào L2L Điều phối.
Bước 1: Tạo Cấu hình SAML L2L
Trước tiên, chúng ta tạo một Cấu hình SAML mới xác định mối quan hệ Tin cậy SAML giữa Điều phối và Azure. Đăng nhập vào [customer].leading2lean.com, rồi điều hướng đến Thiết lập → Thiết lập CNTT → Cấu hình SSO SAML. Nhấp vào liên kết Thêm mới.
Trên trang Thêm Cấu hình SAML mới, nhập các thông tin sau:
Bước 2: Tạo một Ứng dụng mới trong Azure
| URL L2L | Cài đặt Ứng dụng Azure |
| SP Entity ID | Mã định danh (Entity ID) |
| SSO URL | URL phản hồi |
| SSO URL | URL Đăng nhập |
| SLO URL | URL Đăng xuất |
Lưu ý về SSO do IdP khởi tạo: Đối với các ứng dụng hỗ trợ SSO do IdP khởi tạo, Microsoft Azure/Entra cung cấp khả năng xác thực vào một ứng dụng đã đăng ký thông qua cổng web "My Apps". L2L không hỗ trợ SSO do IdP khởi tạo một cách nguyên bản, tuy nhiên, chức năng này có thể được mô phỏng bằng cách cấu hình Login URL trong Azure/Entra để sử dụng L2L SP Initiate URL thay vì IdP SSO URL.
Bước 3: Cập nhật Cấu hình SAML L2L
| Azure URL | L2L SAML Config Detail |
| Đăng nhập URL | IdP SSO URL |
| Azure AD Identifier | IdP Entity Id |
| Đăng xuất URL | IdP SLO URL |
Bước 4: Cấu hình Người dùng trong L2L
Bây giờ là lúc liên kết người dùng với một cấu hình SAML. Bạn sẽ không thể sử dụng SAML cho đến khi đã cấu hình một người dùng để sử dụng cấu hình SAML mới. Bạn có thể thực hiện việc này theo hai cách khác nhau.
Bước 5: Kiểm tra
- Nếu được nhắc, hãy nhập thông tin xác thực của bạn.
- Bạn sẽ được đăng nhập vào L2L ĐIỀU PHỐI
- Bạn sẽ được đăng xuất khỏi L2L ĐIỀU PHỐI
Khắc phục sự cố
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: Authentication method 'X509, MultiFactor, X509Device' by which the user authenticated with the service doesn't match the requested authentication method "Password, ProtectedTransport". Contact the Leading2Lean application owner."
Theo mặc định, L2L thực thi phương thức xác thực Password, ProtectedTransport thông qua trường requestedAuthnContext trong yêu cầu SP-Init. Nếu Azure được cấu hình để cho phép xác thực X509, Multifactor, X509Device và người dùng xác thực bằng phương thức này, sau đó cố gắng đăng nhập vào L2L bằng SSO, L2L sẽ không chấp nhận phương thức đó và Azure sẽ hiển thị lỗi này.
Có hai cài đặt tùy chọn mới trên trang SAML Config cho phép bạn sửa đổi trường requestedAuthnContext . Chúng nằm trong tab Advanced Settings mới, thuộc phần Behavior Settings trên trang SAML Config. Các cài đặt tùy chọn này bao gồm:
- Bao gồm "Unspecified" trong requestedAuthnContext (thử nghiệm)
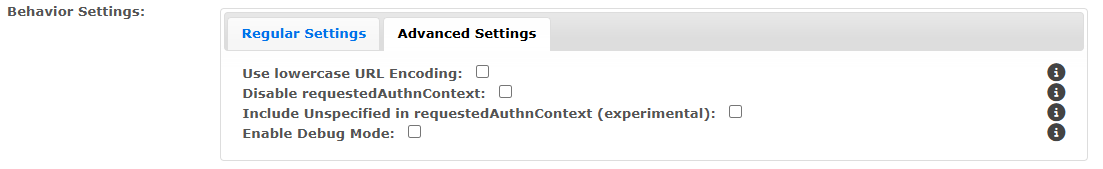
Lưu ý quan trọng: Cả hai tùy chọn này sẽ trao toàn quyền tự chủ cho Nhà cung cấp danh tính trong việc thực thi các phương thức xác thực riêng. Các tùy chọn này cũng loại trừ lẫn nhau, vì vậy chỉ bật một trong hai tùy chọn tại một thời điểm.
Có một mức độ linh hoạt cố hữu trong việc triển khai SAML giữa các Nhà cung cấp danh tính (IdP) khác nhau. Một số IdP bỏ qua giá trị requestedAuthnContext và tiếp tục sử dụng phương thức xác thực mặc định của họ. Một số có thể xem Unspecified là yêu cầu rõ ràng để sử dụng bất kỳ phương thức xác thực nào khả dụng. Những IdP khác có thể mặc định sử dụng một phương thức xác thực được cấu hình trước, chẳng hạn như Password, ProtectedTransport hoặc MFA.
Do tính linh hoạt cố hữu này, điều quan trọng là phải kiểm tra kỹ lưỡng các tùy chọn này bằng cách thử truy cập L2L thông qua SSO sau khi xác thực với IdP của bạn bằng bất kỳ phương thức nào mà tổ chức bạn hỗ trợ, cho dù đó là tên người dùng/mật khẩu, MFA, chứng chỉ hoặc các phương thức khác.