Instrucțiuni de configurare SAML Azure AD / Expediere
Last updated: June 19, 2026
- Cod: acesta trebuie să fie un cod unic printre toate configurațiile SAML ale Expedierii și este utilizat în URL-urile SAML ale Expedierii.
- Nume afișat: Acesta este textul vizibil pentru utilizator pe pagina de autentificare a Expedierii.
- Atribut de denumire a utilizatorului IdP: Trebuie să alegeți modul în care utilizatorii se vor autentifica în Expediere. Alegerea opțiunii e-mail necesită ca conturile de utilizator din Expediere să aibă adresele de e-mail setate la aceeași adresă de e-mail configurată pentru conturile utilizatorilor din Azure, iar alegerea opțiunii nume de utilizator necesită ca numele de utilizator din Expediere să corespundă numelui de utilizator Azure.
- Lăsați toate celelalte câmpuri necompletate pentru moment și faceți clic pe Salvează. Câmpurile rămase vor fi configurate folosind valorile din aplicația Azure la Pasul 3 de mai jos.
- Acum faceți clic pe noua configurație SAML pe care tocmai ați creat-o. Vom utiliza SP Initiate, SP SSO URL, SP SLO URL și SP Entity ID la pasul următor.
- Creați o aplicație nouă
- Accesați Toate aplicațiile → Aplicație nouă. Faceți clic pe Aplicație nouă. Selectați Aplicație care nu este din galerie. Denumiți noua aplicație și faceți clic pe Adăugați.
- Selectați Configurați conectarea unică și selectați SAML.
- Secțiunea 2: Setați identificatorul unic al utilizatorului.
- Dacă ați ales e-mail pentru Atributul de denumire a utilizatorului IdP în L2L, selectați user.mail.
- Dacă ați ales nume de utilizator pentru Atributul de denumire a utilizatorului IdP în L2L, selectați user.userprincipalname.
Acest document explică modul de configurare a L2L pentru a utiliza serviciile SAML Azure de la Microsoft pentru autentificarea în L2L EXPEDIERE.
Pasul 1: Creați configurația SAML L2L
Mai întâi creăm o configurație SAML nouă care definește relația de încredere SAML dintre Expediere și Azure. Autentificați-vă la [customer].leading2lean.com și navigați la Configurare → Configurare IT → Configurare SSO SAML. Faceți clic pe linkul Adaugă nou.
În pagina Adăugați o configurație SAML nouă, introduceți următoarele informații:
Pasul 2: Creați o aplicație nouă în Azure
| URL L2L | Setare aplicație Azure |
| SP Entity ID | Identifier (Entity ID) |
| SSO URL | Reply URL |
| SSO URL | Sign on URL |
| SLO URL | Logout URL |
Notă despre SSO inițiat de IdP: Pentru aplicațiile care acceptă SSO inițiat de IdP, Microsoft Azure/Entra oferă posibilitatea de a vă autentifica într-o aplicație înregistrată prin portalul web „My Apps”. L2L nu acceptă nativ SSO inițiat de IdP; cu toate acestea, această funcționalitate poate fi emulată configurând Login URL în Azure/Entra pentru a utiliza L2L SP Initiate URL în locul IdP SSO URL.
Pasul 3: Actualizați configurația SAML L2L
| URL Azure | SAML Config Detail L2L |
| Autentificare URL | IdP SSO URL |
| Identificator Azure AD | IdP Entity Id |
| Deconectare URL | IdP SLO URL |
Pasul 4: Configurați utilizatorii în L2L
Acum este momentul să asociați utilizatorii cu o configurație SAML. Nu veți putea utiliza SAML până când nu ați configurat un utilizator să folosească noua configurație SAML. Puteți face acest lucru în două moduri diferite.
Pasul 5: Testați
- Dacă vi se solicită, introduceți datele de autentificare.
- Ar trebui să fiți autentificat în L2L DISPATCH
- Ar trebui să fiți deconectat din L2L DISPATCH
Depanare
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: Authentication method 'X509, MultiFactor, X509Device' by which the user authenticated with the service doesn't match the requested authentication method "Password, ProtectedTransport". Contact the Leading2Lean application owner."
În mod implicit, L2L impune metoda de autentificare Password, ProtectedTransport prin câmpul requestedAuthnContext din solicitarea SP-Init. Dacă Azure este configurat să permită autentificarea X509, Multifactor, X509Device , iar un utilizator se autentifică folosind această metodă, apoi încearcă să se autentifice în L2L cu SSO, L2L nu o va accepta, iar Azure va afișa această eroare.
Există două setări opționale noi în pagina SAML Config care vă permit să modificați câmpul requestedAuthnContext . Acestea se găsesc în fila Advanced Settings din noua secțiune Behavior Settings de pe pagina SAML Config. Aceste setări opționale includ:
- Includerea valorii "Unspecified" în requestedAuthnContext (experimental)
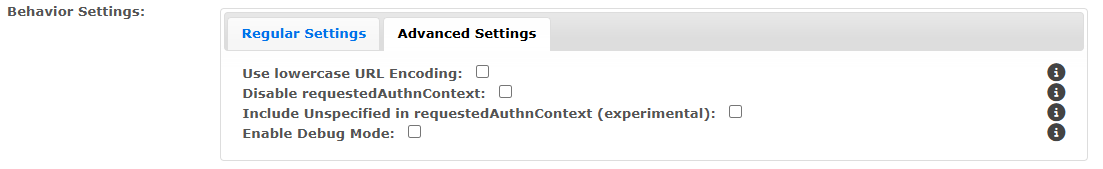
Notă importantă: Ambele opțiuni vor oferi autonomie completă furnizorului de identitate pentru a-și impune propriile metode de autentificare. De asemenea, aceste opțiuni se exclud reciproc, așadar activați o singură opțiune odată.
Există o anumită flexibilitate inerentă în implementarea SAML între diferiți furnizori de identitate (IdP). Unii IdP ignoră valoarea requestedAuthnContext și continuă cu metoda lor implicită de autentificare. Unii pot trata Unspecified ca pe o solicitare explicită de utilizare a oricărei metode de autentificare disponibile. Alții pot utiliza implicit o metodă de autentificare preconfigurată, precum Password, ProtectedTransport sau MFA.
Având în vedere această flexibilitate inerentă, este esențial să testați temeinic aceste opțiuni încercând să accesați L2L prin SSO după autentificarea cu IdP-ul organizației dumneavoastră prin orice metodă acceptată de aceasta, fie că este vorba despre nume de utilizator/parolă, MFA, autentificare bazată pe certificat sau alte metode.