Instruções de Configuração do SAML do Azure AD / Expedição
Last updated: June 19, 2026
- Código: este código deve ser único entre todas as configurações SAML da Expedição e é utilizado nos URLs SAML da Expedição.
- Nome de apresentação: este é o texto visível para o utilizador na página de início de sessão da Expedição.
- Atributo de nomenclatura do utilizador do IdP: tem de escolher como os utilizadores irão iniciar sessão na Expedição. Escolher email requer que as contas de utilizador da Expedição tenham os respetivos endereços de email definidos para o mesmo endereço de email definido nas contas Azure dos utilizadores; escolher username requer que o nome de utilizador da Expedição corresponda ao nome de utilizador do Azure.
- Deixe todos os outros campos em branco por enquanto e clique em Guardar. Os restantes campos serão configurados utilizando valores da aplicação Azure no Passo 3 abaixo.
- Agora clique na nova configuração SAML que acabou de criar. Utilizaremos o SP Initiate, o SP SSO URL, o SP SLO URL e o SP Entity ID no passo seguinte.
- Criar uma nova aplicação
- Vá a Todas as aplicações → Nova aplicação. Clique em Nova aplicação. Selecione Aplicação não pertencente à galeria. Dê um nome à sua nova aplicação e clique em Adicionar.
- Selecione Configurar início de sessão único e selecione SAML.
- Secção 2: defina o Identificador único do utilizador.
- Se escolheu email para o Atributo de nomenclatura do utilizador do IdP no L2L, selecione user.mail.
- Se escolheu username para o Atributo de nomenclatura do utilizador do IdP no L2L, selecione user.userprincipalname.
Este documento explica como configurar o L2L para utilizar os serviços SAML do Azure da Microsoft para iniciar sessão no L2L DISPATCH.
Passo 1: Criar a configuração SAML do L2L
Primeiro, criamos uma nova configuração SAML que define a relação de confiança SAML entre a Expedição e o Azure. Inicie sessão em [customer].leading2lean.com e navegue até Configuração → Configuração de TI → Configuração SSO SAML. Clique na ligação Adicionar nova.
Na página Adicionar nova configuração SAML, introduza as seguintes informações:
Passo 2: Criar uma nova aplicação no Azure
| URL do L2L | Definição da aplicação Azure |
| SP Entity ID | Identifier (Entity ID) |
| SSO URL | Reply URL |
| SSO URL | Sign on URL |
| SLO URL | Logout URL |
Nota sobre SSO iniciado pelo IdP: Para aplicações que suportam SSO iniciado pelo IdP, o Microsoft Azure/Entra fornece a possibilidade de autenticar numa aplicação registada através do portal Web "As Minhas Aplicações". O L2L não suporta nativamente SSO iniciado pelo IdP; no entanto, esta funcionalidade pode ser emulada configurando o URL de início de sessão no Azure/Entra para utilizar o URL de iniciação SP do L2L em vez do URL SSO do IdP.
Passo 3: Atualizar a configuração SAML do L2L
| URL do Azure | Detalhes da configuração SAML do L2L |
| URL de início de sessão | URL SSO do IdP |
| Identificador do Azure AD | ID da entidade do IdP |
| URL de fim de sessão | URL SLO do IdP |
Passo 4: Configurar utilizadores no L2L
Agora é altura de associar utilizadores a uma configuração SAML. Não poderá utilizar SAML até configurar um utilizador para utilizar a nova configuração SAML. Pode fazê-lo de duas formas diferentes.
Passo 5: Testar
- Se solicitado, introduza as suas credenciais.
- Deverá ter iniciado sessão no L2L Expedição
- Deverá ter terminado sessão no L2L Expedição
Resolução de problemas
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: O método de autenticação 'X509, MultiFactor, X509Device' através do qual o utilizador se autenticou com o serviço não corresponde ao método de autenticação solicitado "Password, ProtectedTransport". Contacte o proprietário da aplicação Leading2Lean."
Por predefinição, o L2L impõe o método de autenticação Password, ProtectedTransport através do campo requestedAuthnContext no pedido SP-Init. Se o Azure estiver configurado para permitir a autenticação X509, Multifactor, X509Device e um utilizador se autenticar através deste método, ao tentar iniciar sessão no L2L com SSO, o L2L não o aceitará e o Azure apresentará este erro.
Existem duas novas definições opcionais na página Configuração SAML que permitem modificar o campo requestedAuthnContext . Estas encontram-se no separador Definições avançadas, na nova secção Definições de comportamento da página Configuração SAML. Estas definições opcionais incluem:
- Incluir "Unspecified" no requestedAuthnContext (experimental)
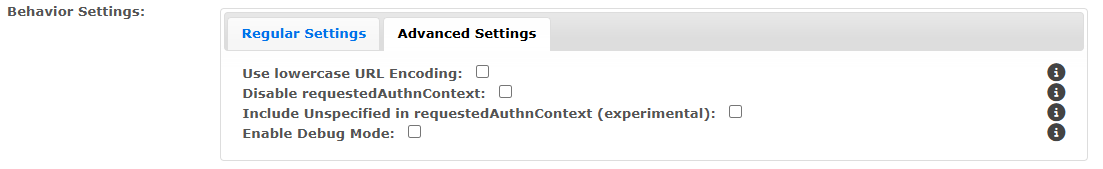
Nota importante: Ambas as opções concederão autonomia total ao fornecedor de identidade para impor os seus próprios métodos de autenticação. Estas opções também são mutuamente exclusivas, por isso ative apenas uma das duas de cada vez.
Existe alguma flexibilidade inerente na implementação do SAML entre diferentes fornecedores de identidade (IdPs). Alguns IdPs ignoram o valor de requestedAuthnContext e prosseguem com o seu método de autenticação predefinido. Alguns podem interpretar Unspecified como um pedido explícito para utilizar qualquer método de autenticação disponível. Outros podem utilizar, por predefinição, um método de autenticação pré-configurado, como Password, ProtectedTransport ou MFA.
Devido a esta flexibilidade inerente, é crucial testar estas opções cuidadosamente, tentando aceder ao L2L através de SSO depois de se autenticar com o seu IdP através de qualquer método suportado pela sua organização, seja nome de utilizador/palavra-passe, MFA, baseado em certificado ou outros.