Instruções de Configuração do Azure AD / SAML de Despacho
Last updated: June 19, 2026
Este documento explica como configurar o L2L para usar os serviços SAML do Azure da Microsoft para entrar no L2L DESPACHO.
Etapa 1: Criar a configuração SAML do L2L
Primeiro, criamos uma nova configuração SAML que define a relação de confiança SAML entre o Despacho e o Azure. Entre em [customer].leading2lean.com e navegue até Configuração → Configuração de TI → Configuração de SSO SAML. Clique no link Adicionar novo.
Na página Adicionar nova configuração SAML, insira as seguintes informações:
Código: deve ser um código exclusivo entre todas as configurações SAML do Despacho e é usado nas URLs SAML do Despacho.
Nome de exibição: este é o texto visível para o usuário na página de login do Despacho.
Atributo de nomenclatura do usuário do IdP: você precisa escolher como os usuários entrarão no Despacho. Escolher email exige que as contas de usuário do Despacho tenham seus endereços de e-mail definidos como o mesmo endereço de e-mail configurado nas contas dos usuários do Azure; escolher username exige que o nome de usuário do Despacho corresponda ao nome de usuário do Azure.
Deixe todos os outros campos em branco por enquanto e clique em Salvar. Os campos restantes serão configurados usando valores do Aplicativo do Azure na Etapa 3 abaixo.
Agora clique na nova configuração SAML que você acabou de criar. Usaremos o SP Initiate, o SP SSO URL, o SP SLO URL e o SP Entity ID na próxima etapa.
Etapa 2: Criar um novo aplicativo no Azure
Criar um novo aplicativo
Acesse Todos os aplicativos → Novo aplicativo. Clique em Novo aplicativo. Selecione Aplicativo que não pertence à galeria. Dê um nome ao seu novo aplicativo e clique em Adicionar.
Selecione Configurar logon único e selecione SAML.
Seção 1: insira as seguintes URLs do L2L no aplicativo do Azure. Certifique-se de incluir a barra final.
URL do L2L | Configuração do aplicativo do Azure |
SP Entity ID | Identificador (ID da entidade) |
SSO URL | URL de resposta |
SSO URL | URL de entrada |
SLO URL | URL para sair |
Seção 2: defina o Identificador exclusivo do usuário.
Se você escolheu email para o Atributo de nomenclatura do usuário do IdP no L2L, selecione user.mail.
Se você escolheu username para o Atributo de nomenclatura do usuário do IdP no L2L, selecione user.userprincipalname.
Observação sobre SSO iniciado pelo IdP: Para aplicações que oferecem suporte a SSO iniciado pelo IdP, o Microsoft Azure/Entra fornece a capacidade de autenticar-se em uma aplicação registrada por meio do portal web "Meus aplicativos". O L2L não oferece suporte nativo ao SSO iniciado pelo IdP; no entanto, essa funcionalidade pode ser emulada configurando a URL de entrada no Azure/Entra para usar a URL de início do SP do L2L em vez da URL de SSO do IdP.
Etapa 3: Atualizar a configuração SAML do L2L
Baixe o Certificado (Base 64) da Seção 3 na Aplicação do Azure e copie/cole-o no campo Informações do certificado do IdP na tela Detalhes da configuração SAML do L2L, na guia Certificado público x509 no formato PEM.
Insira as seguintes URLs do Azure da Seção 4 na Aplicação do Azure na tela Detalhes da configuração SAML do L2L:
URL do Azure | Detalhes da configuração SAML do L2L |
URL de entrada | URL de SSO do IdP |
Identificador do Azure AD | ID da entidade do IdP |
URL de saída | URL de SLO do IdP |
Etapa 4: Configurar usuários no L2L
Agora é hora de associar usuários a uma configuração SAML. Você não poderá usar SAML até configurar um usuário para usar a nova configuração SAML. Há duas maneiras diferentes de fazer isso.
Um usuário por vez
Selecione a configuração SAML apropriada na tela Editar usuário. Você só pode selecionar uma configuração SAML por usuário.
Ferramenta de migração de usuários
Se todos os usuários registrados em um site usarem SAML para autenticação, você poderá usar a ferramenta de Migração SAML. Ela está localizada na parte inferior da tela Detalhes da configuração SAML. Basta clicar no botão Migrar contas e seguir as instruções.
Etapa 5: Testar
Acesse https://[customer].leading2lean.com e clique no novo botão de SSO. O título desse botão virá do Nome de exibição na configuração do L2L acima.
Se solicitado, insira suas credenciais.
Você deverá estar conectado ao DESPACHO do L2L
Saia do Despacho
Você deverá ter saído do DESPACHO do L2L
Solução de problemas
Não é possível sair
Às vezes, um usuário consegue entrar no L2L usando a rota SAML, mas não consegue sair. Se esse for o caso, tente usar a seguinte URL de logout no campo Detalhes da configuração SAML → URL SLO do IdP do L2L:
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0Não é possível entrar
Se houver uma incompatibilidade entre os métodos de autenticação esperados pelo Azure e pelo L2L, este erro poderá aparecer:
"AADSTS75011: Authentication method 'X509, MultiFactor, X509Device' by which the user authenticated with the service doesn't match the requested authentication method "Password, ProtectedTransport". Contact the Leading2Lean application owner."
Por padrão, o L2L impõe o método de autenticação Password, ProtectedTransport por meio do campo requestedAuthnContext na solicitação SP-Init. Se o Azure estiver configurado para permitir a autenticação X509, Multifactor, X509Device e um usuário se autenticar com esse método, ao tentar entrar no L2L com SSO, o L2L não o aceitará, e o Azure apresentará este erro.
Há duas novas configurações opcionais na página de configuração SAML que permitem modificar o campo requestedAuthnContext . Elas são encontradas na guia Configurações avançadas na nova seção Configurações de comportamento da página de configuração SAML. Essas configurações opcionais incluem:
- Desabilitar requestedAuthnContext
- Incluir "Unspecified" no requestedAuthnContext (experimental)
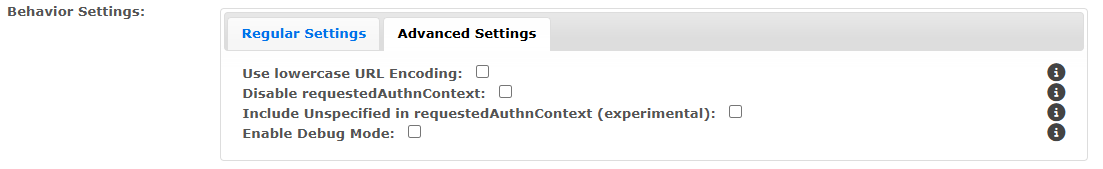
Para permitir que o Azure imponha seus próprios requisitos de autenticação, qualquer uma dessas opções pode ser selecionada. Recomenda-se primeiro tentar habilitar Incluir Unspecified no requestedAuthnContext (experimental) para resolver este erro. Se o erro não for resolvido ou um novo erro for gerado, desabilite esta opção e habilite a opção Desabilitar requestedAuthnContext. Depois de alterar qualquer uma dessas configurações, salve a configuração. Após salvar, saia do L2L e tente entrar novamente com SSO.
Observação importante: Ambas as opções darão autonomia completa ao Provedor de Identidade para impor seus próprios métodos de autenticação. Essas opções também são mutuamente exclusivas; portanto, habilite apenas uma das duas por vez.
Há certa flexibilidade inerente na implementação do SAML entre diferentes Provedores de Identidade (IdPs). Alguns IdPs ignoram o requestedAuthnContext valor e prosseguem com seu método de autenticação padrão. Alguns podem tratar Unspecified como uma solicitação explícita para usar qualquer método de autenticação disponível. Outros podem usar por padrão um método de autenticação pré-configurado, como Password, ProtectedTransport ou MFA.
Devido a essa flexibilidade inerente, é crucial testar essas opções minuciosamente, tentando acessar o L2L por SSO após autenticar-se com seu IdP por qualquer método compatível com sua organização, seja nome de usuário/senha, MFA, baseado em certificado ou outros.