Azure AD / Verzenden SAML-instellingsinstructies
Last updated: June 19, 2026
- Code: dit moet een unieke code zijn tussen alle SAML-configuraties van Verzenden en wordt gebruikt in de SAML-URL's van Verzenden.
- Weergavenaam: dit is tekst die zichtbaar is voor gebruikers op de inlogpagina van Verzenden.
- Naamgevingskenmerk IdP-gebruiker: u moet kiezen hoe gebruikers inloggen bij Verzenden. Als u email kiest, moeten de e-mailadressen van de gebruikersaccounts van Verzenden hetzelfde zijn als de e-mailadressen van de gebruikersaccounts in Azure. Als u username kiest, moet de gebruikersnaam van Verzenden overeenkomen met de Azure-gebruikersnaam.
- Laat alle overige velden voorlopig leeg en klik op Opslaan. De resterende velden worden geconfigureerd met waarden uit de Azure-toepassing in stap 3 hieronder.
- Klik nu op de nieuwe SAML-configuratie die u zojuist hebt gemaakt. We gebruiken SP Initiate, SP SSO URL, SP SLO URL en SP Entity ID in de volgende stap.
- Maak een nieuwe toepassing
- Ga naar Alle toepassingen → Nieuwe toepassing. Klik op Nieuwe toepassing. Selecteer Toepassing buiten de galerie. Geef uw nieuwe toepassing een naam en klik op Toevoegen.
- Selecteer Eenmalige aanmelding configureren en selecteer SAML.
- Sectie 2: stel de unieke gebruikersidentificatie in.
- Als u email hebt gekozen voor het naamgevingskenmerk van de IdP-gebruiker in L2L, selecteert u user.mail.
- Als u username hebt gekozen voor het naamgevingskenmerk van de IdP-gebruiker in L2L, selecteert u user.userprincipalname.
Dit document legt uit hoe u L2L configureert om de SAML-services van Microsoft's Azure te gebruiken om in te loggen bij L2L VERZENDEN.
Stap 1: De L2L SAML-configuratie maken
We maken eerst een nieuwe SAML-configuratie die de SAML-vertrouwensrelatie tussen Verzenden en Azure definieert. Log in op [customer].leading2lean.com en navigeer naar Instellen → IT-instellingen → SAML SSO-configuratie. Klik op de link Nieuwe toevoegen.
Voer op de pagina Nieuwe SAML-configuratie toevoegen de volgende informatie in:
Stap 2: Een nieuwe toepassing in Azure maken
| L2L-URL | Azure-toepassingsinstelling |
| SP Entity ID | Identifier (Entity ID) |
| SSO URL | Reply URL |
| SSO URL | Sign on URL |
| SLO URL | Logout URL |
Opmerking over door IdP geïnitieerde SSO: Voor toepassingen die door IdP geïnitieerde SSO ondersteunen, biedt Microsoft Azure/Entra de mogelijkheid om zich via de webportal "Mijn apps" bij een geregistreerde toepassing te authenticeren. L2L ondersteunt door IdP geïnitieerde SSO niet standaard, maar deze functionaliteit kan worden nagebootst door de Inloggen-URL in Azure/Entra te configureren om de L2L SP-initiëren-URL te gebruiken in plaats van de IdP SSO-URL.
Stap 3: De L2L SAML-configuratie bijwerken
| Azure-URL | Details L2L SAML-configuratie |
| Inloggen-URL | IdP SSO-URL |
| Azure AD-id | IdP-entiteits-id |
| Afmelden-URL | IdP SLO-URL |
Stap 4: Gebruikers configureren in L2L
Nu is het tijd om gebruikers aan een SAML-configuratie te koppelen. U kunt SAML pas gebruiken nadat u een gebruiker hebt geconfigureerd om de nieuwe SAML-configuratie te gebruiken. U kunt dit op twee verschillende manieren doen.
Stap 5: Testen
- Voer desgevraagd uw inloggegevens in.
- U zou nu ingelogd moeten zijn bij L2L VERZENDEN
- U zou nu afgemeld moeten zijn bij L2L VERZENDEN
Probleemoplossing
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: Authentication method 'X509, MultiFactor, X509Device' by which the user authenticated with the service doesn't match the requested authentication method "Password, ProtectedTransport". Contact the Leading2Lean application owner."
Standaard dwingt L2L de authenticatiemethode Password, ProtectedTransport af via het veld requestedAuthnContext in het SP-Init-verzoek. Als Azure is geconfigureerd om X509, Multifactor, X509Device -authenticatie toe te staan en een gebruiker zich met deze methode authenticeert, zal L2L dit niet accepteren wanneer de gebruiker vervolgens met SSO probeert in te loggen op L2L, en zal Azure deze fout weergeven.
Er zijn twee nieuwe optionele instellingen op de SAML-configuratiepagina waarmee u het veld requestedAuthnContext kunt wijzigen. Deze vindt u onder het tabblad Geavanceerde instellingen in de nieuwe sectie Gedragsinstellingen op de SAML-configuratiepagina. Deze optionele instellingen zijn:
- "Unspecified" opnemen in requestedAuthnContext (experimenteel)
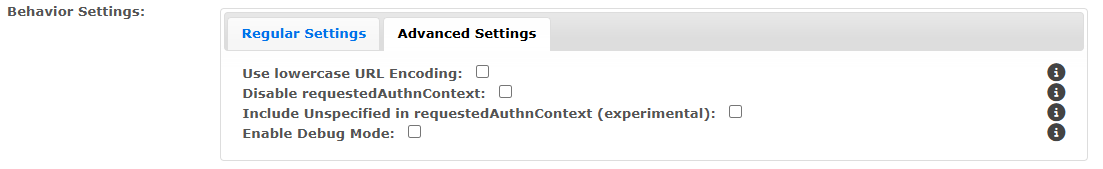
Belangrijke opmerking: Beide opties geven de volledige autonomie aan de identiteitsprovider om zijn eigen authenticatiemethoden af te dwingen. Deze opties sluiten elkaar ook uit, dus schakel slechts één van de twee tegelijk in.
Er is enige inherente flexibiliteit in de implementatie van SAML bij verschillende Identity Providers (IdP's). Sommige IdP's negeren de requestedAuthnContext waarde en gaan verder met hun standaard authenticatiemethode. Sommige kunnen Unspecified behandelen als een expliciet verzoek om elke beschikbare authenticatiemethode te gebruiken. Andere kunnen standaard een vooraf geconfigureerde authenticatiemethode gebruiken, zoals Password, ProtectedTransport of MFA.
Vanwege deze inherente flexibiliteit is het cruciaal om deze opties grondig te testen door te proberen via SSO toegang te krijgen tot L2L nadat u zich bij uw IdP heeft geauthenticeerd met een methode die uw organisatie ondersteunt, of dat nu gebruikersnaam/wachtwoord, MFA, certificaatgebaseerde authenticatie of iets anders is.