APIキーの作成方法
Last updated: September 23, 2026
概要
APIキーを使用すると、外部システムが特定の目的(例:発送の開始、生産実績の提出)のためにL2Lと統合できます。APIキーはサイトのデータへのプログラムによるアクセスを許可するため、その作成は認証されたユーザーに限定し、用途の範囲を適切に設定して慎重に追跡する必要があります。
前提条件と準備
必要な権限: 管理者、または「 API Manager の指定。
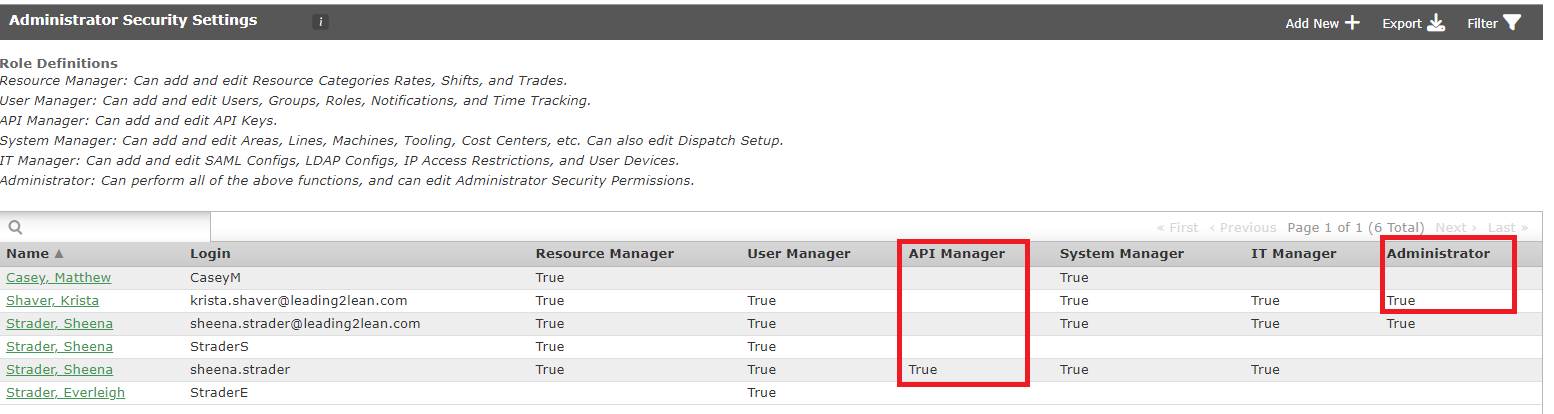
依存関係: 続行する前に、自分の権限レベルを確認する必要があります。 セットアップメニュー > 管理者セキュリティ設定 で、どのユーザーに 管理者 または API Manager (Trueに設定)が付与されているか確認してください。このアクセス権がない場合は、権限を持つユーザーに連絡してください。
注: L2Lサポートは、お客様のAPIキーを作成または付与することはできません。セキュリティ上の理由により、APIキーは、必要な管理者権限を持つお客様のサイトの認証済みユーザーが作成する必要があります。
手順ごとの設定
APIキーの目的を決定する: キーの用途(例:発送の開始、生産実績の提出)を決定します。
専用ユーザーアカウントを作成する: ベストプラクティスとして、用途ごとに一意のユーザー名を設定した新しいユーザーアカウントを作成します。たとえば、
Dispatch_APIまたはProduction_API。管理者ステータスを割り当てる: 新しいユーザーに一意のユーザー名とパスワードを設定し、そのユーザーを管理者としてマークします。
キーを生成する: 「 新しいAPIキーを生成 」ボタンをクリックして、APIキーを自動的に作成します。
属性を定義する:
所有者を割り当てる: 統合に関する問題や変更が発生した場合に備え、そのキーの用途を把握する責任者を指定します。
エンドポイントを制限する: 必要に応じて、キーで使用できる特定のAPIエンドポイントを指定し、用途の範囲を狭めます(例:すべてのAPIではなく、生産またはスペアパーツのみに制限する)。
保存して確定する: キーが生成され、適切な範囲に設定されていることを確認します。
ベストプラクティス:
サーバーとアプリケーションの組み合わせごとに一意のAPIキーを使用する
検索しやすいように、ユーザー名に「API」を含める