Instructions de configuration SAML Azure AD / Expédition
Last updated: June 19, 2026
- Code : il doit s'agir d'un code unique parmi toutes les configurations SAML d'Expédition et il est utilisé dans les URL SAML d'Expédition.
- Nom d'affichage : il s'agit du texte visible par l'utilisateur sur la page de connexion d'Expédition.
- Attribut de nom d'utilisateur IdP : vous devez choisir la manière dont les utilisateurs se connecteront à Expédition. Le choix de e-mail nécessite que les comptes utilisateur d'Expédition aient leur adresse e-mail définie sur la même adresse e-mail que celle définie pour les comptes Azure des utilisateurs, tandis que le choix de nom d'utilisateur nécessite que le nom d'utilisateur d'Expédition corresponde au nom d'utilisateur Azure.
- Laissez tous les autres champs vides pour le moment et cliquez sur Enregistrer. Les champs restants seront configurés à l'aide des valeurs de l'application Azure à l'étape 3 ci-dessous.
- Cliquez maintenant sur la nouvelle configuration SAML que vous venez de créer. Nous utiliserons SP Initiate, l'URL SSO SP, l'URL SLO SP et l'ID d'entité SP à l'étape suivante.
- Créer une nouvelle application
- Accédez à Toutes les applications → Nouvelle application. Cliquez sur Nouvelle application. Sélectionnez Application hors galerie. Nommez votre nouvelle application et cliquez sur Ajouter.
- Sélectionnez Configurer l'authentification unique et sélectionnez SAML.
- Section 2 : Définissez l'identificateur utilisateur unique.
- Si vous avez choisi e-mail pour l'attribut de nom d'utilisateur IdP dans L2L, sélectionnez user.mail.
- Si vous avez choisi nom d'utilisateur pour l'attribut de nom d'utilisateur IdP dans L2L, sélectionnez user.userprincipalname.
Ce document explique comment configurer L2L pour utiliser les services SAML Azure de Microsoft afin de se connecter à L2L EXPÉDITION.
Étape 1 : Créer la configuration SAML L2L
Nous créons d'abord une nouvelle configuration SAML qui définit la relation de confiance SAML entre Expédition et Azure. Connectez-vous à [customer].leading2lean.com, puis accédez à Configuration → Configuration informatique → Configuration SSO SAML. Cliquez sur le lien Ajouter nouveau.
Dans la page Ajouter une nouvelle configuration SAML, saisissez les informations suivantes :
Étape 2 : Créer une nouvelle application dans Azure
| URL L2L | Paramètre de l'application Azure |
| ID d'entité SP | Identificateur (ID d'entité) |
| URL SSO | URL de réponse |
| URL SSO | URL de connexion |
| URL SLO | URL de déconnexion |
Remarque concernant le SSO initié par l’IdP : Pour les applications qui prennent en charge le SSO initié par l’IdP, Microsoft Azure/Entra permet de s’authentifier dans une application enregistrée via le portail web « My Apps ». L2L ne prend pas en charge nativement le SSO initié par l’IdP ; cependant, cette fonctionnalité peut être émulée en configurant l’URL de connexion dans Azure/Entra afin d’utiliser l’URL d’initiation SP L2L au lieu de l’URL SSO IdP.
Étape 3 : Mettre à jour la configuration SAML L2L
| URL Azure | Détail de la configuration SAML L2L |
| URL de connexion | URL SSO IdP |
| Identificateur Azure AD | ID d’entité IdP |
| URL de déconnexion | URL SLO IdP |
Étape 4 : Configurer les utilisateurs dans L2L
Il est maintenant temps d’associer les utilisateurs à une configuration SAML. Vous ne pourrez pas utiliser SAML tant que vous n’aurez pas configuré un utilisateur pour utiliser la nouvelle configuration SAML. Vous pouvez procéder de deux manières différentes.
Étape 5 : Tester
- Si vous y êtes invité, saisissez vos identifiants.
- Vous devriez être connecté à L2L EXPÉDITION
- Vous devriez être déconnecté de L2L EXPÉDITION
Dépannage
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: La méthode d’authentification 'X509, MultiFactor, X509Device' par laquelle l’utilisateur s’est authentifié auprès du service ne correspond pas à la méthode d’authentification demandée "Password, ProtectedTransport". Contactez le propriétaire de l’application Leading2Lean."
Par défaut, L2L impose la méthode d’authentification Password, ProtectedTransport via le champ requestedAuthnContext dans la demande SP-Init. Si Azure est configuré pour autoriser l’authentification X509, Multifactor, X509Device et qu’un utilisateur s’authentifie avec cette méthode, puis tente de se connecter à L2L avec le SSO, L2L ne l’acceptera pas et Azure affichera cette erreur.
Deux nouveaux paramètres facultatifs sont disponibles dans la page Configuration SAML et permettent de modifier le champ equestedAuthnContext . Ils se trouvent sous l’onglet Paramètres avancés dans la nouvelle section Paramètres de comportement de la page Configuration SAML. Ces paramètres facultatifs sont les suivants :
- Inclure "Unspecified" dans requestedAuthnContext (expérimental)
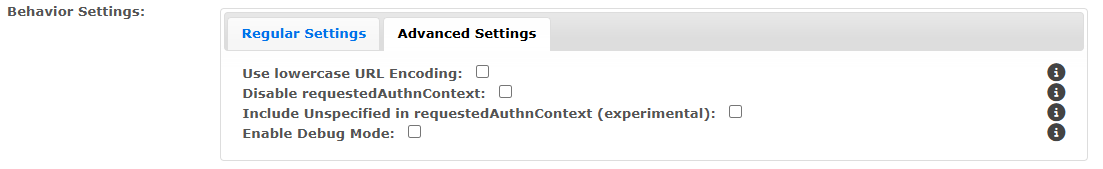
Remarque importante : Ces deux options donneront une autonomie complète au fournisseur d’identité pour appliquer ses propres méthodes d’authentification. Ces options s’excluent également mutuellement ; n’en activez donc qu’une seule à la fois.
Il existe une certaine flexibilité inhérente dans la mise en œuvre de SAML entre différents fournisseurs d’identité (IdP). Certains IdP ignorent la valeur requestedAuthnContext et poursuivent avec leur méthode d’authentification par défaut. Certains peuvent considérer Unspecified comme une demande explicite d’utiliser toute méthode d’authentification disponible. D’autres peuvent utiliser par défaut une méthode d’authentification préconfigurée, telle que Password, ProtectedTransport ou l’authentification multifacteur (MFA).
En raison de cette flexibilité inhérente, il est essentiel de tester ces options de manière approfondie en tentant d’accéder à L2L via l’authentification unique (SSO) après vous être authentifié auprès de votre IdP avec toute méthode prise en charge par votre organisation, qu’il s’agisse d’un nom d’utilisateur et d’un mot de passe, de l’authentification multifacteur (MFA), d’une authentification basée sur un certificat ou d’autres méthodes.