Instrucciones de configuración de SAML de Azure AD / Despacho
Last updated: June 19, 2026
- Código: debe ser un código único entre todas las configuraciones SAML de Despacho y se utiliza en las URL SAML de Despacho.
- Nombre para mostrar: este es el texto visible para el usuario en la página de inicio de sesión de Despacho.
- Atributo de nomenclatura de usuario del IdP: debe elegir cómo iniciarán sesión los usuarios en Despacho. Elegir correo electrónico requiere que las cuentas de usuario de Despacho tengan sus direcciones de correo electrónico configuradas con la misma dirección de correo electrónico establecida en las cuentas de Azure de los usuarios, y elegir nombre de usuario requiere que el nombre de usuario de Despacho coincida con el nombre de usuario de Azure.
- Deje todos los demás campos en blanco por ahora y haga clic en Guardar. Los campos restantes se configurarán utilizando valores de la aplicación de Azure en el Paso 3 a continuación.
- Ahora haga clic en la nueva configuración SAML que acaba de crear. Utilizaremos SP Initiate, SP SSO URL, SP SLO URL y SP Entity ID en el siguiente paso.
- Crear una nueva aplicación
- Vaya a Todas las aplicaciones → Nueva aplicación. Haga clic en Nueva aplicación. Seleccione Aplicación que no es de la galería. Asigne un nombre a su nueva aplicación y haga clic en Agregar.
- Seleccione Configurar el inicio de sesión único y seleccione SAML.
- Sección 2: Configure el identificador único de usuario.
- Si eligió correo electrónico para el atributo de nomenclatura de usuario del IdP en L2L, seleccione user.mail.
- Si eligió nombre de usuario para el atributo de nomenclatura de usuario del IdP en L2L, seleccione user.userprincipalname.
Este documento explica cómo configurar L2L para utilizar los servicios SAML de Azure de Microsoft para iniciar sesión en L2L DESPACHO.
Paso 1: Crear la configuración SAML de L2L
Primero creamos una nueva configuración SAML que define la relación de confianza SAML entre Despacho y Azure. Inicie sesión en [customer].leading2lean.com y vaya a Configuración → Configuración de TI → SAML SSO Config. Haga clic en el enlace Agregar nuevo.
En la página Agregar nueva configuración SAML, introduzca la siguiente información:
Paso 2: Crear una nueva aplicación en Azure
| URL de L2L | Configuración de la aplicación de Azure |
| SP Entity ID | Identificador (ID de entidad) |
| SSO URL | URL de respuesta |
| SSO URL | URL de inicio de sesión |
| SLO URL | URL de cierre de sesión |
Nota sobre el SSO iniciado por IdP: Para las aplicaciones que admiten SSO iniciado por IdP, Microsoft Azure/Entra ofrece la posibilidad de autenticarse en una aplicación registrada a través del portal web "Mis aplicaciones". L2L no admite de forma nativa el SSO iniciado por IdP; sin embargo, esta funcionalidad se puede emular configurando la URL de inicio de sesión en Azure/Entra para que use la URL de inicio iniciada por SP de L2L en lugar de la URL de SSO del IdP.
Paso 3: Actualizar la configuración SAML de L2L
| URL de Azure | Detalles de configuración SAML de L2L |
| URL de inicio de sesión | URL de SSO del IdP |
| Identificador de Azure AD | Id. de entidad del IdP |
| URL de cierre de sesión | URL de SLO del IdP |
Paso 4: Configurar usuarios en L2L
Ahora es el momento de vincular usuarios a una configuración SAML. No podrá usar SAML hasta que haya configurado un usuario para usar la nueva configuración SAML. Puede hacerlo de dos maneras diferentes.
Paso 5: Probar
- Si se le solicita, ingrese sus credenciales.
- Debe haber iniciado sesión en L2L DESPACHO
- Debe haber cerrado sesión en L2L DESPACHO
Resolución de problemas
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: Authentication method 'X509, MultiFactor, X509Device' by which the user authenticated with the service doesn't match the requested authentication method "Password, ProtectedTransport". Contact the Leading2Lean application owner."
De forma predeterminada, L2L aplica el método de autenticación Password, ProtectedTransport mediante el campo requestedAuthnContext en la solicitud SP-Init. Si Azure está configurado para permitir la autenticación X509, Multifactor, X509Device y un usuario se autentica con este método, entonces, al intentar iniciar sesión en L2L con SSO, L2L no lo aceptará y Azure mostrará este error.
Hay dos nuevas configuraciones opcionales en la página SAML Config que permiten modificar el campo requestedAuthnContext . Se encuentran en la pestaña Advanced Settings, dentro de la nueva sección Behavior Settings de la página SAML Config. Estas configuraciones opcionales incluyen:
- Include "Unspecified" in the requestedAuthnContext (experimental)
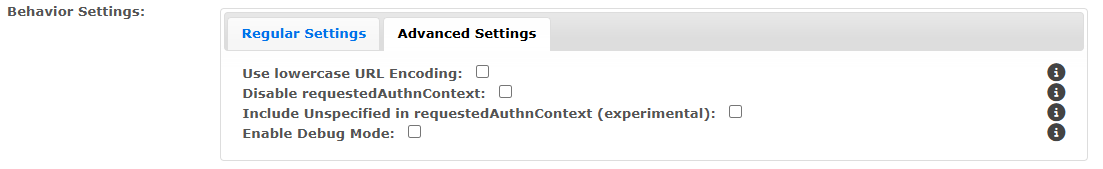
Nota importante: Ambas opciones otorgarán autonomía completa al proveedor de identidad para aplicar sus propios métodos de autenticación. Estas opciones también son mutuamente excluyentes, por lo que solo debe habilitar una de las dos a la vez.
Existe cierta flexibilidad inherente en la implementación de SAML entre diferentes proveedores de identidad (IdP). Algunos IdP ignoran el requestedAuthnContext value y continúan con su método de autenticación predeterminado. Algunos pueden tratar Unspecified como una solicitud explícita para utilizar cualquier método de autenticación disponible. Otros pueden utilizar de forma predeterminada un método de autenticación preconfigurado, como Password, ProtectedTransport o MFA.
Debido a esta flexibilidad inherente, es fundamental probar estas opciones exhaustivamente intentando acceder a L2L mediante SSO después de autenticarse con su IdP a través de cualquier método compatible con su organización, ya sea nombre de usuario/contraseña, MFA, basado en certificados u otros.