Azure AD / Versand SAML-Einrichtungsanleitung
Last updated: June 19, 2026
- Code: Dieser muss unter allen Versand-SAML-Konfigurationen eindeutig sein und wird in den Versand-SAML-URLs verwendet.
- Anzeigename: Dies ist der für Benutzer sichtbare Text auf der Versand-Anmeldeseite.
- IdP-Benennungsattribut für Benutzer: Sie müssen auswählen, wie sich Benutzer bei Versand anmelden. Wenn Sie email auswählen, müssen die Versand-Benutzerkonten dieselben E-Mail-Adressen haben wie die Benutzerkonten in Azure. Wenn Sie username auswählen, muss der Versand-Benutzername mit dem Azure-Benutzernamen übereinstimmen.
- Lassen Sie alle anderen Felder zunächst leer und klicken Sie auf Speichern. Die verbleibenden Felder werden im folgenden Schritt 3 anhand von Werten aus der Azure-Anwendung konfiguriert.
- Klicken Sie nun auf die soeben erstellte neue SAML-Konfiguration. Wir verwenden SP Initiate, SP SSO URL, SP SLO URL und SP Entity ID im nächsten Schritt.
- Erstellen Sie eine neue Anwendung
- Gehen Sie zu Alle Anwendungen → Neue Anwendung. Klicken Sie auf Neue Anwendung. Wählen Sie Nicht aus dem Katalog stammende Anwendung. Geben Sie Ihrer neuen Anwendung einen Namen und klicken Sie auf Hinzufügen.
- Wählen Sie Einmaliges Anmelden konfigurieren und anschließend SAML.
- Abschnitt 2: Legen Sie den eindeutigen Benutzerbezeichner fest.
- Wenn Sie in L2L email als IdP-Benennungsattribut für Benutzer ausgewählt haben, wählen Sie user.mail.
- Wenn Sie in L2L username als IdP-Benennungsattribut für Benutzer ausgewählt haben, wählen Sie user.userprincipalname.
Dieses Dokument erklärt, wie L2L so konfiguriert wird, dass die SAML-Dienste von Microsoft Azure verwendet werden, um sich bei L2L VERSAND anzumelden.
Schritt 1: L2L-SAML-Konfiguration erstellen
Zuerst erstellen wir eine neue SAML-Konfiguration, die die SAML-Vertrauensstellung zwischen Versand und Azure definiert. Melden Sie sich bei [customer].leading2lean.com an und navigieren Sie zu Einrichtung → IT-Einrichtung → SAML-SSO-Konfiguration. Klicken Sie auf den Link Neu hinzufügen.
Geben Sie auf der Seite Neue SAML-Konfiguration hinzufügen die folgenden Informationen ein:
Schritt 2: Eine neue Anwendung in Azure erstellen
| L2L-URL | Azure-Anwendungseinstellung |
| SP Entity ID | Bezeichner (Entity ID) |
| SSO-URL | Antwort-URL |
| SSO-URL | Anmelde-URL |
| SLO-URL | Abmelde-URL |
Hinweis zu vom IdP initiiertem SSO: Für Anwendungen, die vom IdP initiiertes SSO unterstützen, bietet Microsoft Azure/Entra die Möglichkeit, sich über das Webportal „My Apps“ bei einer registrierten Anwendung zu authentifizieren. L2L unterstützt vom IdP initiiertes SSO nicht nativ. Diese Funktionalität kann jedoch emuliert werden, indem die Anmelde-URL in Azure/Entra so konfiguriert wird, dass sie anstelle der IdP-SSO-URL die L2L-SP-Initiate-URL verwendet.
Schritt 3: L2L-SAML-Konfiguration aktualisieren
| Azure-URL | L2L-SAML-Konfigurationsdetails |
| Anmelde-URL | IdP-SSO-URL |
| Azure-AD-Bezeichner | IdP-Entitäts-ID |
| Abmelde-URL | IdP-SLO-URL |
Schritt 4: Benutzer in L2L konfigurieren
Jetzt ist es an der Zeit, Benutzer mit einer SAML-Konfiguration zu verknüpfen. Sie können SAML erst verwenden, wenn Sie einen Benutzer für die Verwendung der neuen SAML-Konfiguration konfiguriert haben. Dies können Sie auf zwei verschiedene Arten tun.
Schritt 5: Testen
- Geben Sie bei entsprechender Aufforderung Ihre Anmeldedaten ein.
- Sie sollten bei L2L VERSAND angemeldet sein.
- Sie sollten von L2L VERSAND abgemeldet sein.
Fehlerbehebung
https://login.microsoftonline.com/common/wsfederation?wa=wsignout1.0"AADSTS75011: Die Authentifizierungsmethode 'X509, MultiFactor, X509Device', mit der sich der Benutzer beim Dienst authentifiziert hat, stimmt nicht mit der angeforderten Authentifizierungsmethode "Password, ProtectedTransport" überein. Wenden Sie sich an den Eigentümer der Leading2Lean-Anwendung."
Standardmäßig erzwingt L2L die Authentifizierungsmethode Password, ProtectedTransport über das Feld requestedAuthnContext in der SP-Init-Anforderung. Wenn Azure für die Authentifizierung X509, Multifactor, X509Device konfiguriert ist und sich ein Benutzer mit dieser Methode authentifiziert, akzeptiert L2L dies beim Versuch, sich per SSO bei L2L anzumelden, nicht, und Azure zeigt diesen Fehler an.
Auf der SAML-Konfigurationsseite gibt es zwei neue optionale Einstellungen, mit denen Sie das Feld requestedAuthnContext ändern können. Sie befinden sich auf der Registerkarte Advanced Settings im neuen Abschnitt Behavior Settings auf der SAML-Konfigurationsseite. Zu diesen optionalen Einstellungen gehören:
- "Unspecified" in requestedAuthnContext einschließen (experimentell)
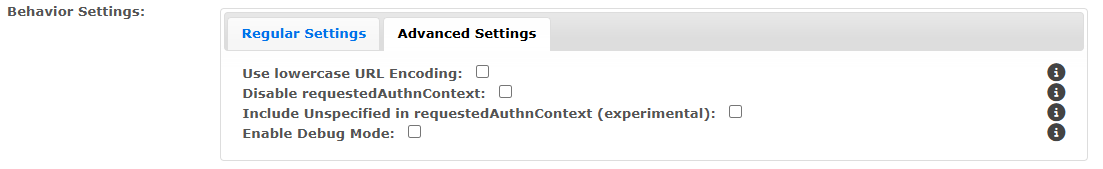
Wichtiger Hinweis: Beide Optionen geben dem Identitätsanbieter vollständige Autonomie, um seine eigenen Authentifizierungsmethoden durchzusetzen. Diese Optionen schließen sich außerdem gegenseitig aus. Aktivieren Sie daher immer nur eine der beiden Optionen gleichzeitig.
Es besteht eine gewisse inhärente Flexibilität bei der Implementierung von SAML über verschiedene Identitätsanbieter (IdPs) hinweg. Einige IdPs ignorieren den Wert requestedAuthnContext und verwenden stattdessen ihre standardmäßige Authentifizierungsmethode. Einige behandeln Unspecified möglicherweise als explizite Aufforderung, jede verfügbare Authentifizierungsmethode zu verwenden. Andere verwenden möglicherweise standardmäßig eine vorkonfigurierte Authentifizierungsmethode, beispielsweise Password, ProtectedTransport oder MFA.
Aufgrund dieser inhärenten Flexibilität ist es entscheidend, diese Optionen gründlich zu testen, indem Sie versuchen, nach der Authentifizierung bei Ihrem IdP über eine von Ihrer Organisation unterstützte Methode über SSO auf L2L zuzugreifen, unabhängig davon, ob es sich um Benutzername/Passwort, MFA, zertifikatsbasierte Authentifizierung oder andere Methoden handelt.