Ghid de reînnoire a certificatului SSL L2L
Last updated: June 19, 2026
Introducere
La L2L, acordăm prioritate securității și fiabilității serviciilor noastre. Ca parte a angajamentului nostru de a menține un mediu securizat pentru clienții noștri, efectuăm anual reînnoirea certificatelor noastre SSL (Secure Sockets Layer). Acest document prezintă Procesul de reînnoire a certificatului SSL, asigurând faptul că integrările dumneavoastră, precum Single Sign-On sau alte sisteme terțe, continuă să funcționeze fără întreruperi.
Procesul de reînnoire a certificatului SSL
Prezentare generală
Certificatele noastre SSL sunt reînnoite anual pentru a asigura o securitate sporită pentru comunicațiile și serviciile noastre. Utilizăm un certificat wildcard pentru a securiza mai multe subdomenii sub un singur certificat SSL, simplificând gestionarea și implementarea. Iată ce trebuie să știți despre procesul de reînnoire:
Această reînnoire a certificatului SSL va afecta în mod specific clienții aflați în următoarele situații:
- Utilizează SSO (Single Sign-On) pentru autentificări. (Dacă organizația dumneavoastră utilizează Single Sign-On cu L2L, această actualizare nu necesită, în general, instalarea manuală a certificatului în mod implicit. În majoritatea configurărilor standard SSO/SAML, certificatul este gestionat ca parte a lanțului normal de încredere.)
- Au integrări cu terți care utilizează API-ul L2L și efectuează verificarea SSL în acest proces. (Pentru integrările standard care utilizează API-ul L2L, nu ne așteptăm ca clienții să aibă nevoie de modificări. Majoritatea integrărilor se bazează pe validarea SSL standard și vor continua să funcționeze normal. Ar trebui să luați măsuri doar dacă echipa dumneavoastră a configurat intenționat un proces personalizat de verificare SSL, fixarea certificatului sau un depozit de încredere gestionat manual. În acest caz, echipa IT sau echipa de integrare ar trebui, de regulă, să știe deja că acest lucru se aplică mediului dumneavoastră.)
- Utilizează aplicații personalizate L2L Studio cu pluginul L2L Login. (Acest scenariu este valid, dar numai pentru aplicațiile gestionate de client. Dacă echipa dumneavoastră a creat și întreține o aplicație Studio personalizată care utilizează pluginul L2L Login, este posibil ca echipa dumneavoastră să fie nevoită să verifice și să actualizeze certificatul după caz. Dacă aplicația Studio a fost creată și este întreținută de Serviciile Tehnice L2L, atunci nu este necesară nicio acțiune din partea dumneavoastră pentru acest element.)
Pe scurt:
Dacă răspunsul este nu, atunci cel mai probabil nu este necesară nicio acțiune.
Cronologie
Cum să descărcați noul certificat SSL - NU TREBUIE SĂ VĂ AUTENTIFICAȚI PENTRU A VEDEA CERTIFICATUL
Utilizarea unui Browser Chrome:
- Vizitați pagina de descărcare a certificatului SSL: https://l2ltest-l2l.leading2lean.com
- Faceți clic pe pictograma lacătului de lângă URL în bara de adrese.
- Navigați la secțiunea „Certificat” (valid).
- În fereastra certificatului, accesați fila „Detalii” și faceți clic pe „Export” pentru a porni expertul de export al certificatului.
- Urmați pașii expertului pentru a salva fișierul certificatului SSL pe computer.
Utilizarea browserului Microsoft Edge:
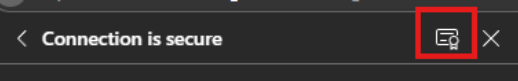
Utilizând curl:
curl -o l2l_certificate.pem https://[SUBDOMAIN].leading2lean.comÎnlocuiți l2l_certificate.pem cu numele de fișier dorit. Această comandă descarcă certificatul în fișierul specificat de dumneavoastră.
Cum se verifică data expirării unui certificat
Puteți verifica data expirării certificatului SSL utilizând următoarea comandă în terminal sau în linia de comandă:
openssl x509 -noout -dates -in l2l_certificate.pemÎnlocuiți l2l_certificate.pem cu calea către fișierul certificatului. Această comandă va afișa datele notBefore și notAfter, care indică perioada de valabilitate a certificatului.
Notă importantă pentru rețelele corporative cu inspecție profundă a pachetelor (DPI)
Dacă accesați certificatul SSL dintr-o rețea corporativă care utilizează inspecția profundă a pachetelor, este posibil ca sistemul dumneavoastră să nu preia certificatul SSL L2L original, ci un certificat intermediar generat de infrastructura de securitate a companiei dumneavoastră. Pentru a verifica autenticitatea certificatului descărcat:
1. Verificați autoritatea de certificare (CA): Deschideți certificatul descărcat. Căutați emitentul (CA) care a semnat certificatul.
2. Verificați CA: Dacă CA este o autoritate de certificare binecunoscută și recunoscută la nivel global (DigiCert, GlobalSign, Sectigo, USERTrust, Let's Encrypt), certificatul este valid. Dacă CA este un certificat intern sau generat automat, este posibil să nu fi primit certificatul original.
3. Soluție: Pentru a vă asigura că aveți certificatul SSL corect, încercați să îl descărcați dintr-o rețea din afara mediului corporativ, cum ar fi o conexiune personală la internet, sau solicitați certificatul de la echipa IT.
Cum se verifică data expirării unui certificat utilizând Browserul Chrome
Verificarea datei expirării unui certificat SSL direct din Browserul Chrome este un proces simplu. Iată cum puteți face acest lucru:
- Deschideți site-ul:
- Navigați la site-ul pentru care doriți să verificați certificatul SSL în browserul Chrome.
- Vizualizați certificatul:
- Faceți clic pe pictograma lacătului situată în partea stângă a barei de adrese. Aceasta indică o conexiune securizată.
- Informații despre certificat:
- După ce faceți clic pe pictograma lacătului, apare un meniu. Faceți clic pe „Certificat” pentru a vizualiza informații detaliate despre certificatul SSL al site-ului.
- Verificați data expirării:
- În fereastra Certificat, veți vedea mai multe file, precum „General”, „Detalii” și „Cale de certificare”. În fila „General”, căutați datele „Valid de la”. Acestea arată intervalul de date pentru care certificatul este valabil, inclusiv data expirării.
Exemplu de cronologie (1)
Dacă certificatul SSL actual expiră joi, 30 noiembrie, cronologia va fi următoarea:
- Noul certificat SSL disponibil: 13 noiembrie (cu două zile de luni înainte de 30 noiembrie).
- Trecerea la noul certificat SSL: 27 noiembrie (ultima zi de luni înainte de 30 noiembrie).
- E-mailuri de reamintire: Primul e-mail de reamintire este trimis la începutul lunii noiembrie, urmat de un e-mail de reamintire pe 24 noiembrie (vinerea dinaintea trecerii).
- Confirmarea finalizării: E-mail trimis la scurt timp după 27 noiembrie, care include următoarea dată de expirare.
Exemplul de calendar 2 (data de expirare este într-o zi de luni)
Dacă certificatul SSL actual expiră luni, pe 4 decembrie, calendarul procesului de reînnoire va fi ajustat ușor din cauza politicii noastre de a trece la noul certificat în ultima zi de luni înainte de expirare. Iată cum funcționează în acest scenariu:
- Noul certificat SSL disponibil: 20 noiembrie (cu două zile de luni înainte de 4 decembrie).
- Trecerea la noul certificat SSL: 27 noiembrie (ziua de luni imediat anterioară datei de expirare de 4 decembrie).
- E-mailuri de reamintire: Primul e-mail de reamintire este trimis la începutul lunii noiembrie, urmat de un e-mail de reamintire pe 24 noiembrie (vinerea dinaintea trecerii).
- Confirmarea finalizării: Un e-mail este trimis la scurt timp după 27 noiembrie, detaliind finalizarea actualizării SSL și incluzând următoarea dată de expirare.
Acest exemplu ilustrează procesul atunci când data de expirare a certificatului cade într-o zi de luni, necesitând ca reînnoirea să fie finalizată în lunea anterioară pentru a asigura securitatea continuă și integritatea serviciului.
Concluzie
Reînnoirea anuală a certificatelor noastre SSL este un proces critic pentru a asigura un serviciu neîntrerupt și securizat. Urmând pașii indicați pentru descărcarea și actualizarea certificatului SSL, vă puteți asigura că integrările dumneavoastră cu L2L continuă să funcționeze fără probleme. Dacă aveți întrebări sau aveți nevoie de asistență, nu ezitați să contactați echipa noastră de asistență.
Vă mulțumim pentru atenția acordată acestui proces important și pentru parteneriatul dumneavoastră continuu cu L2L.
Întrebări frecvente
Are legătură acest lucru cu certificatul remote pe care îl folosim în sistemul nostru Ignition? În mod normal, Ignition ar trebui să funcționeze fără probleme fără instalarea vreunui certificat, însă securitatea internațională poate intercepta uneori verificarea certificatului și poate necesita instalarea unuia.
Am nevoie de o nouă cheie API sau cheie de autentificare? NU.
Cum să știți dacă trebuie să vă actualizați SSL-ul?
Deoarece autoritatea de certificare AAA Certificate Services și User Trust este recunoscută de toate browserele și sistemele de operare actualizate, nu trebuie să faceți nimic. Dacă browserul vede un certificat nou pentru un site, revine la acele autorități de certificare și verifică valabilitatea certificatului, astfel încât, în mod normal, nu trebuie să faceți nimic.
Dacă utilizați un certificat rădăcină internațional, adică propria autoritate de certificare pe firewall-ul dvs., pe baza politicilor dvs. de securitate, nu veți vedea Sectigo ca emitent al propriului nostru certificat. În acel moment, veți vedea numele autorității de certificare a propriului firewall; va trebui să îl actualizați la noul certificat.