Guia de Renovação de Certificado SSL L2L
Last updated: June 19, 2026
Introdução
Na L2L, priorizamos a segurança e a confiabilidade de nossos serviços. Como parte de nosso compromisso em manter um ambiente seguro para nossos clientes, realizamos uma renovação anual de nossos certificados SSL (Secure Sockets Layer). Este documento descreve o Processo de Renovação do Certificado SSL, garantindo que suas integrações, como Single Sign-On ou outros sistemas de terceiros, continuem operando sem interrupções.
Processo de Renovação do Certificado SSL
Visão geral
Nossos Certificados SSL são renovados anualmente para garantir maior segurança para nossas comunicações e serviços. Usamos um certificado curinga para proteger vários subdomínios sob um único certificado SSL, simplificando o gerenciamento e a implantação. Veja o que você precisa saber sobre o processo de renovação:
Esta renovação do certificado SSL afetará especificamente os clientes nos seguintes cenários:
- Usando SSO (Single Sign-On) para fazer login. (Se sua organização usa Single Sign-On com a L2L, essa atualização geralmente não exige a instalação manual do certificado por padrão. Na maioria das configurações padrão de SSO/SAML, o certificado é tratado como parte da cadeia de confiança normal.)
- Possuindo integração com terceiros usando a API da L2L e realizando verificação SSL durante o processo. (Para integrações padrão que usam a API da L2L, não esperamos que os clientes precisem fazer alterações. A maioria das integrações depende da validação SSL padrão e continuará funcionando normalmente. Você só precisará tomar medidas se sua equipe tiver configurado intencionalmente um processo de verificação SSL personalizado, fixação de certificado ou um armazenamento de confiança gerenciado manualmente. Se esse for o caso, sua equipe de TI ou de integração normalmente já saberia que isso se aplica ao seu ambiente.)
- Utilizando aplicativos personalizados do Estúdio L2L com o Plugin de Entrar da L2L. (Esse cenário é válido, mas apenas para aplicativos gerenciados pelo cliente. Se sua equipe criou e mantém um aplicativo personalizado do Estúdio que usa o Plugin de Entrar da L2L, sua equipe poderá precisar revisar e atualizar o certificado conforme necessário. Se o aplicativo do Estúdio foi criado e é mantido pelos Serviços Técnicos da L2L, nenhuma ação será necessária de sua parte para este item.)
Em resumo:
Se a resposta for não, provavelmente nenhuma ação será necessária.
Linha do tempo
Como Baixar o Novo Certificado SSL - VOCÊ NÃO PRECISA ENTRAR PARA VISUALIZAR O CERTIFICADO
Usando um Navegador Chrome:
- Visite a página de download do Certificado SSL: https://l2ltest-l2l.leading2lean.com
- Clique no ícone de cadeado ao lado da URL na barra de endereço.
- Navegue até a seção "Certificado" (válido).
- Na janela Certificado, vá até a aba "Detalhes" e clique em 'Exportar' para iniciar o assistente de exportação do certificado.
- Siga as etapas do assistente para salvar o arquivo do Certificado SSL no seu computador.
Usando o navegador Microsoft Edge:
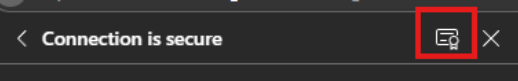
Usando curl:
curl -o l2l_certificate.pem https://[SUBDOMAIN].leading2lean.comSubstitua l2l_certificate.pem pelo nome de arquivo desejado. Este comando baixa o certificado para o arquivo especificado.
Como verificar a data de expiração de um certificado
Você pode verificar a data de expiração do seu certificado SSL usando o seguinte comando no seu terminal ou prompt de comando:
openssl x509 -noout -dates -in l2l_certificate.pemSubstitua l2l_certificate.pem pelo caminho para o arquivo do seu certificado. Este comando exibirá as datas notBefore e notAfter, que indicam o período de validade do certificado.
Observação importante para redes corporativas com inspeção profunda de pacotes (DPI)
Se você estiver acessando o Certificado SSL a partir de uma rede corporativa que utiliza Inspeção Profunda de Pacotes, seu sistema pode não recuperar o Certificado SSL original da L2L, mas sim um certificado intermediário gerado pela infraestrutura de segurança da sua empresa. Para verificar a autenticidade do certificado baixado:
1. Verifique a Autoridade de Certificação (CA): Abra o Certificado Baixado. Procure o emissor (CA) que assinou o certificado.
2. Verifique a CA: Se a CA for uma autoridade de certificação conhecida e reconhecida globalmente (DigiCert, GlobalSign, Sectigo, USERTrust, Let's Encrypt), o certificado será válido. Se a CA for um certificado interno ou gerado automaticamente, talvez você não tenha recebido o original.
3. Solução: Para garantir que você tenha o Certificado SSL correto, tente baixá-lo de uma rede fora do seu ambiente corporativo, como uma conexão pessoal à internet, ou solicite o certificado à sua equipe de TI.
Como verificar a data de expiração de um certificado usando o navegador Chrome
Verificar a data de expiração de um certificado SSL diretamente no navegador Chrome é um processo simples. Veja como fazer isso:
- Abra o site:
- Navegue até o site para o qual deseja verificar o certificado SSL no navegador Chrome.
- Visualize o certificado:
- Clique no ícone de cadeado localizado no lado esquerdo da barra de endereço. Isso indica uma conexão segura.
- Informações do certificado:
- Após clicar no ícone de cadeado, um menu será exibido. Clique em "Certificado" para visualizar informações detalhadas sobre o certificado SSL do site.
- Verifique a data de expiração:
- Na janela do certificado, você verá várias abas, como "Geral", "Detalhes" e "Caminho de certificação". Na aba "Geral", procure as datas de "Válido de". Isso mostra o intervalo de datas durante o qual o certificado é válido, incluindo a data de expiração.
Exemplo de linha do tempo (1)
Se o certificado SSL atual expirar em 30 de novembro, quinta-feira, a linha do tempo será a seguinte:
- Novo certificado SSL disponível: 13 de novembro (duas segundas-feiras antes de 30 de novembro).
- Mudança para o novo certificado SSL: 27 de novembro (a última segunda-feira antes de 30 de novembro).
- E-mails de lembrete: Primeiro lembrete enviado no início de novembro, com um lembrete de acompanhamento em 24 de novembro (sexta-feira anterior à mudança).
- Confirmação de conclusão: E-mail enviado logo após 27 de novembro, incluindo a próxima data de expiração.
Exemplo de cronograma 2 (data de expiração em uma segunda-feira)
Se o certificado SSL atual expirar em 4 de dezembro, uma segunda-feira, o cronograma do processo de renovação será ajustado ligeiramente devido à nossa política de mudar para o novo certificado na última segunda-feira antes da expiração. Veja como funciona neste cenário:
- Novo certificado SSL disponível: 20 de novembro (duas segundas-feiras antes de 4 de dezembro).
- Mudança para o novo certificado SSL: 27 de novembro (a segunda-feira imediatamente anterior à data de expiração de 4 de dezembro).
- E-mails de lembrete: O primeiro lembrete é enviado no início de novembro, com um lembrete de acompanhamento em 24 de novembro (sexta-feira anterior à mudança).
- Confirmação de conclusão: Um e-mail é enviado logo após 27 de novembro, detalhando a conclusão da atualização do SSL e incluindo a próxima data de expiração.
Este exemplo ilustra o processo quando a data de expiração do certificado cai em uma segunda-feira, exigindo que a renovação seja concluída na segunda-feira anterior para garantir a continuidade da segurança e a integridade do serviço.
Conclusão
A renovação anual dos nossos certificados SSL é um processo crítico para garantir um serviço ininterrupto e seguro. Seguindo as etapas descritas para baixar e atualizar seu certificado SSL, você pode garantir que suas integrações com o L2L continuem funcionando perfeitamente. Caso tenha alguma dúvida ou precise de assistência, não hesite em entrar em contato com nossa equipe de suporte.
Agradecemos sua atenção a este importante processo e sua parceria contínua com o L2L.
Perguntas frequentes
Isso está relacionado ao certificado remoto que usamos em nosso sistema Ignition? Normalmente, o Ignition deve funcionar bem sem a instalação de nenhum certificado, no entanto, a segurança interna às vezes pode interceptar a verificação do certificado e exigir a instalação de um.
Preciso de uma nova chave de API ou chave de autenticação? NÃO.
Como saber se você precisa atualizar seu SSL?
Como as autoridades certificadoras AAA Certificate Services e User Trust são conhecidas por todos os navegadores e sistemas operacionais atualizados, você não precisa fazer nada. Se o navegador encontrar um novo certificado para um site, ele retorna a essas autoridades certificadoras e verifica a validade do certificado, portanto, normalmente você não precisa fazer nada.
Se você estiver usando um certificado raiz interno, isso significa sua própria autoridade certificadora no firewall, com base nas suas políticas de segurança; você não verá a Sectigo como emissora do nosso próprio certificado. Nesse momento, você verá o nome da autoridade certificadora do seu próprio firewall; será necessário atualizá-lo para o novo certificado.