L2L SSL証明書更新ガイド
Last updated: June 19, 2026
はじめに
L2Lでは、サービスのセキュリティと信頼性を最優先しています。お客様に安全な環境を提供し続ける取り組みの一環として、SSL(Secure Sockets Layer)証明書を毎年更新しています。このドキュメントでは、SSL証明書の更新プロセスについて説明し、シングルサインオンやその他のサードパーティシステムなどの連携が中断なく動作し続けることを保証します。
SSL証明書の更新プロセス
概要
SSL証明書は、通信とサービスのセキュリティを強化するために毎年更新されます。複数のサブドメインを1つのSSL証明書で保護するワイルドカード証明書を使用しており、管理と導入を簡素化しています。更新プロセスについて知っておくべきことは次のとおりです。
今回のSSL証明書の更新は、特に次のシナリオに該当するお客様に影響します。
- ログインにSSO(シングルサインオン)を使用している。(組織でL2Lとのシングルサインオンを使用している場合、この更新では通常、デフォルトで証明書を手動でインストールする必要はありません。ほとんどの標準的なSSO/SAML構成では、証明書は通常の信頼チェーンの一部として処理されます。)
- L2L APIを使用し、処理中にSSL検証を実行するサードパーティとの統合がある。 (L2L APIを使用する標準的な統合では、お客様による変更は必要ないと考えています。ほとんどの統合は標準のSSL検証に依存しており、通常どおり動作し続けます。チームがカスタムSSL検証プロセス、証明書のピン留め、または手動で管理する信頼ストアを意図的に構成している場合にのみ、対応が必要です。その場合、通常、ITチームまたは統合チームは、それが環境に適用されることをすでに把握しています。)
- L2L Login Pluginを使用するカスタムL2Lスタジオアプリケーションを利用している。 (このシナリオは有効ですが、お客様が管理するアプリケーションに限られます。チームがL2L Login Pluginを使用するカスタムスタジオアプリケーションを構築・保守している場合、必要に応じてチームで証明書を確認し、更新する必要があります。 スタジオアプリケーションがL2Lテクニカルサービスによって構築・保守されている場合、この項目についてお客様側での対応は必要ありません。)
まとめ:
答えが「いいえ」であれば、対応はおそらく必要ありません。
タイムライン
新しいSSL証明書のダウンロード方法 - 証明書を表示するためにログインする必要はありません
Chromeブラウザの使用:
- SSL証明書のダウンロードページにアクセスします: https://l2ltest-l2l.leading2lean.com
- アドレスバーのURLの横にある南京錠アイコンをクリックします。
- 「証明書」(有効)セクションに移動します。
- 証明書ウィンドウで「詳細」タブに移動し、「エクスポート」をクリックして証明書のエクスポートウィザードを開始します。
- ウィザードの手順に従って、SSL証明書ファイルをコンピューターに保存します。
Microsoft Edgeブラウザの使用:
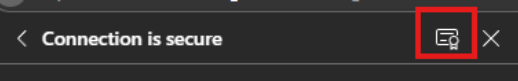
curlを使用する場合:
curl -o l2l_certificate.pem https://[SUBDOMAIN].leading2lean.coml2l_certificate.pemを任意のファイル名に置き換えます。このコマンドにより、指定したファイルに証明書がダウンロードされます。
証明書の有効期限を確認する方法
ターミナルまたはコマンドプロンプトで次のコマンドを使用して、SSL証明書の有効期限を確認できます。
openssl x509 -noout -dates -in l2l_certificate.peml2l_certificate.pemを証明書ファイルへのパスに置き換えます。このコマンドを実行すると、証明書の有効期間を示すnotBeforeおよびnotAfterの日付が表示されます。
ディープパケットインスペクション(DPI)を使用する企業ネットワークに関する重要な注意事項
ディープパケットインスペクションを使用する企業ネットワークからSSL証明書にアクセスしている場合、システムは元のL2L SSL証明書ではなく、会社のセキュリティインフラストラクチャーによって生成された中間証明書を取得する可能性があります。ダウンロードした証明書の信頼性を確認するには、次の手順を実行します。
1. 認証局(CA)を確認する:ダウンロードした証明書を開きます。証明書に署名した発行者(CA)を確認します。
2. CAを検証する:CAが広く知られた世界的に認められている認証局(DigiCert、GlobalSign、Sectigo、USERTrust、Let's Encrypt)であれば、その証明書は有効です。CAが内部認証局または自動生成された証明書の場合、元の証明書を受け取っていない可能性があります。
3. 解決策:正しいSSL証明書を確実に取得するには、個人のインターネット接続など、企業環境外のネットワークからダウンロードするか、ITチームに証明書を依頼してください。
Chromeブラウザを使用して証明書の有効期限を確認する方法
ChromeブラウザからSSL証明書の有効期限を直接確認するのは簡単です。確認方法は次のとおりです。
- ウェブサイトを開く:
- Chromeブラウザで、SSL証明書を確認したいウェブサイトに移動します。
- 証明書を表示する:
- アドレスバーの左側にある南京錠アイコンをクリックします。これは安全な接続であることを示します。
- 証明書情報:
- 南京錠アイコンをクリックすると、メニューが表示されます。サイトのSSL証明書に関する詳細情報を表示するには、「証明書」をクリックします。
- 有効期限を確認する:
- 証明書ウィンドウには、「全般」、「詳細」、「証明書のパス」などの複数のタブが表示されます。「全般」タブで、「有効期間」の日付を確認します。ここには、証明書が有効な日付の範囲と有効期限が表示されます。
タイムラインの例 (1)
現在のSSL証明書の有効期限が11月30日木曜日の場合、タイムラインは次のようになります:
- 新しいSSL証明書が利用可能:11月13日(11月30日の2週間前の月曜日)。
- 新しいSSL証明書への切り替え:11月27日(11月30日前の最後の月曜日)。
- リマインダーメール:11月初旬に最初のリマインダーを送信し、切り替え前の金曜日である11月24日にフォローアップのリマインダーを送信します。
- 完了確認:11月27日の直後にメールを送信し、次回の有効期限を記載します。
タイムライン例2(有効期限が月曜日の場合)
現在のSSL証明書の有効期限が12月4日(月曜日)の場合、更新プロセスのタイムラインは、有効期限前の最後の月曜日に新しい証明書へ切り替えるというポリシーにより、若干調整されます。このシナリオでは次のようになります:
- 新しいSSL証明書が利用可能:11月20日(12月4日の2週間前の月曜日)。
- 新しいSSL証明書への切り替え:11月27日(12月4日の有効期限の直前の月曜日)。
- リマインダーメール:11月初旬に最初のリマインダーを送信し、切り替え前の金曜日である11月24日にフォローアップのリマインダーを送信します。
- 完了確認:11月27日の直後にメールを送信し、SSL更新の完了と次回の有効期限を記載します。
この例は、証明書の有効期限が月曜日に設定されている場合のプロセスを示しています。継続的なセキュリティとサービスの完全性を確保するため、更新を前の月曜日までに完了する必要があります。
結論
SSL証明書の毎年の更新は、中断のない安全なサービスを確保するための重大なプロセスです。SSL証明書をダウンロードして更新するための概要の手順に従うことで、L2Lとの統合が引き続きシームレスに機能することを保証できます。ご質問がある場合やサポートが必要な場合は、どうぞお気軽にサポートチームまでお問い合わせください。
この重要なプロセスにご対応いただき、またL2Lとの継続的なパートナーシップに感謝いたします。
FAQ
これはIgnitionシステムで使用しているリモート証明書に関係するものですか? 通常、Ignitionは証明書をインストールしなくても正常に動作するはずですが、内部のセキュリティによって証明書の検証が傍受され、インストールが必要になる場合があります。
新しいAPI KeyまたはAuth Keyが必要ですか? いいえ。
SSLを更新する必要があるかどうかを確認するには?
AAA Certificate ServicesおよびUser Trust認証局は、最新のすべてのブラウザとオペレーティングシステムで認識されているため、何もする必要はありません。ブラウザがサイトの新しい証明書を検出すると、それらの認証局に戻って証明書の有効性を確認するため、通常は何もする必要はありません。
内部ルート証明書を使用している場合、これはセキュリティポリシーに基づいてファイアウォール上に独自の認証局があることを意味します。その場合、当社の証明書の発行者としてSectigoは表示されません。代わりに、独自のファイアウォールの認証局名が表示されます。その時点で、新しい証明書に更新する必要があります。