Guide de renouvellement du certificat SSL L2L
Last updated: June 19, 2026
Introduction
Chez L2L, nous accordons la priorité à la sécurité et à la fiabilité de nos services. Dans le cadre de notre engagement à maintenir un environnement sécurisé pour nos clients, nous procédons chaque année au renouvellement de nos certificats SSL (Secure Sockets Layer). Ce document décrit le processus de renouvellement du certificat SSL, afin de garantir que vos intégrations, telles que l’authentification unique ou d’autres systèmes tiers, continuent de fonctionner sans interruption.
Processus de renouvellement du certificat SSL
Présentation
Nos certificats SSL sont renouvelés chaque année afin d’assurer une sécurité renforcée pour nos communications et nos services. Nous utilisons un certificat générique pour sécuriser plusieurs sous-domaines avec un seul certificat SSL, ce qui simplifie la gestion et le déploiement. Voici ce que vous devez savoir sur le processus de renouvellement :
Ce renouvellement du certificat SSL concerne spécifiquement les clients dans les situations suivantes :
- Utilisation de l’authentification unique (Single Sign-On) pour les connexions. (Si votre organisation utilise l’authentification unique avec L2L, cette mise à jour ne nécessite généralement pas l’installation manuelle d’un certificat par défaut. Dans la plupart des configurations SSO/SAML standard, le certificat est géré dans le cadre de la chaîne de confiance normale.)
- Intégration avec des services tiers utilisant l’API L2L et effectuant une vérification SSL au cours du processus. (Pour les intégrations standard utilisant l’API L2L, nous ne prévoyons pas que les clients aient besoin d’effectuer des modifications. La plupart des intégrations reposent sur une validation SSL standard et continueront de fonctionner normalement. Vous devrez uniquement agir si votre équipe a intentionnellement configuré un processus de vérification SSL personnalisé, un épinglage de certificat ou un magasin de confiance géré manuellement. Dans ce cas, votre équipe informatique ou d’intégration saurait généralement déjà que cela s’applique à votre environnement.)
- Utilisation d’applications Studio L2L personnalisées avec le plugin de connexion L2L. (Ce scénario est possible, mais uniquement pour les applications gérées par le client. Si votre équipe a développé et assure la maintenance d’une application Studio personnalisée qui utilise le plugin de connexion L2L, elle devra peut-être examiner et mettre à jour le certificat si nécessaire. Si l’application Studio a été développée et est maintenue par les services techniques de L2L, aucune action n’est requise de votre part pour cet élément.)
En résumé :
Si la réponse est non, aucune action n’est probablement nécessaire.
Chronologie
Comment télécharger le nouveau certificat SSL - VOUS N'AVEZ PAS BESOIN DE VOUS CONNECTER POUR AFFICHER LE CERTIFICAT
Utilisation d'un navigateur Chrome :
- Visitez la page de téléchargement du certificat SSL : https://l2ltest-l2l.leading2lean.com
- Cliquez sur l’icône de cadenas à côté de l’URL dans la barre d’adresse.
- Accédez à la section « Certificat » (valide).
- Dans la fenêtre Certificat, accédez à l’onglet « Détails » et cliquez sur « Exporter » pour démarrer l’assistant d’exportation du certificat.
- Suivez les étapes de l’assistant pour enregistrer le fichier du certificat SSL sur votre ordinateur.
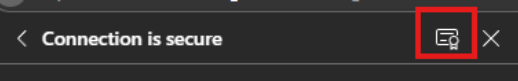
Utilisation du navigateur Microsoft Edge:
Utilisation de curl :
curl -o l2l_certificate.pem https://[SUBDOMAIN].leading2lean.comRemplacez l2l_certificate.pem par le nom de fichier souhaité. Cette commande télécharge le certificat dans le fichier spécifié.
Comment vérifier la date d'expiration d'un certificat
Vous pouvez vérifier la date d'expiration de votre certificat SSL à l'aide de la commande suivante dans votre terminal ou votre invite de commandes :
openssl x509 -noout -dates -in l2l_certificate.pemRemplacez l2l_certificate.pem par le chemin d'accès à votre fichier de certificat. Cette commande affichera les dates notBefore et notAfter, qui indiquent la période de validité du certificat.
Remarque importante pour les réseaux d'entreprise avec inspection approfondie des paquets (DPI)
Si vous accédez au certificat SSL depuis un réseau d'entreprise qui utilise l'inspection approfondie des paquets, votre système peut ne pas récupérer le certificat SSL L2L d'origine, mais plutôt un certificat intermédiaire généré par l'infrastructure de sécurité de votre entreprise. Pour vérifier l'authenticité du certificat téléchargé :
1. Vérifiez l'autorité de certification (CA) : ouvrez le certificat téléchargé. Recherchez l'émetteur (CA) qui a signé le certificat.
2. Vérifiez la CA : si la CA est une autorité de certification connue et reconnue mondialement (DigiCert, GlobalSign, Sectigo, USERTrust, Let's Encrypt), le certificat est valide. Si la CA est un certificat interne ou généré automatiquement, il est possible que vous n'ayez pas reçu le certificat d'origine.
3. Solution : pour vous assurer que vous disposez du bon certificat SSL, essayez de le télécharger depuis un réseau extérieur à votre environnement d'entreprise, par exemple via une connexion Internet personnelle, ou demandez le certificat à votre équipe informatique.
Comment vérifier la date d'expiration d'un certificat à l'aide du navigateur Chrome
Vérifier la date d'expiration d'un certificat SSL directement depuis votre navigateur Chrome est un processus simple. Voici comment procéder :
- Ouvrir le site web :
- Accédez au site web pour lequel vous souhaitez vérifier le certificat SSL dans votre navigateur Chrome.
- Afficher le certificat :
- Cliquez sur l'icône de cadenas située à gauche de la barre d'adresse. Cela indique une connexion sécurisée.
- Informations sur le certificat :
- Après avoir cliqué sur l'icône de cadenas, un menu apparaît. Cliquez sur "Certificat" pour afficher des informations détaillées sur le certificat SSL du site.
- Vérifier la date d'expiration :
- Dans la fenêtre du certificat, vous verrez plusieurs onglets tels que "Général", "Détails" et "Chemin de certification". Sous l'onglet "Général", recherchez les dates "Valide à partir de". Cela indique la période pendant laquelle le certificat est valide, y compris la date d'expiration.
Exemple de calendrier (1)
Si le certificat SSL actuel expire le jeudi 30 novembre, le calendrier sera le suivant :
- Nouveau certificat SSL disponible : 13 novembre (deux lundis avant le 30 novembre).
- Passage au nouveau certificat SSL : 27 novembre (le dernier lundi avant le 30 novembre).
- E-mails de rappel : premier rappel envoyé au début du mois de novembre, avec un rappel de suivi le 24 novembre (vendredi précédant le changement).
- Confirmation de fin : e-mail envoyé peu après le 27 novembre, incluant la prochaine date d'expiration.
Exemple de calendrier 2 (date d'expiration un lundi)
Si le certificat SSL actuel expire le lundi 4 décembre, le calendrier du processus de renouvellement sera légèrement ajusté en raison de notre politique consistant à passer au nouveau certificat le dernier lundi avant l'expiration. Voici comment cela fonctionne dans ce scénario :
- Nouveau certificat SSL disponible : 20 novembre (deux lundis avant le 4 décembre).
- Passage au nouveau certificat SSL : 27 novembre (le lundi précédant immédiatement la date d'expiration du 4 décembre).
- E-mails de rappel : le premier rappel est envoyé au début du mois de novembre, avec un rappel de suivi le 24 novembre (vendredi précédant le changement).
- Confirmation de fin : un e-mail est envoyé peu après le 27 novembre, détaillant la fin de la mise à jour SSL et incluant la prochaine date d'expiration.
Cet exemple illustre le processus lorsque la date d'expiration du certificat tombe un lundi, ce qui nécessite que le renouvellement soit effectué le lundi précédent afin de garantir la continuité de la sécurité et l'intégrité du service.
Conclusion
Le renouvellement annuel de nos certificats SSL est un processus critique pour garantir un service ininterrompu et sécurisé. En suivant les étapes décrites pour télécharger et mettre à jour votre certificat SSL, vous pouvez vous assurer que vos intégrations avec L2L continuent de fonctionner de manière transparente. Si vous avez des questions ou besoin d'aide, n'hésitez pas à contacter notre équipe d'assistance.
Merci de votre attention portée à ce processus important et de votre partenariat continu avec L2L.
FAQ
Est-ce lié au certificat distant que nous utilisons dans notre système Ignition ? Normalement, Ignition devrait fonctionner correctement sans installer de certificat, cependant, la sécurité interne peut parfois intercepter la vérification du certificat et nécessiter l'installation d'un certificat.
Ai-je besoin d'une nouvelle clé API ou clé d'authentification ? NON.
Comment savoir si vous devez mettre à jour votre SSL ?
Comme l'autorité de certification AAA Certificate Services et User Trust est connue de tous les navigateurs et systèmes d'exploitation à jour, vous n'avez rien à faire. Si le navigateur détecte un nouveau certificat pour un site, il revient vers ces autorités de certification et vérifie la validité du certificat. Normalement, vous n'avez donc rien à faire.
Si vous utilisez un certificat racine interne, c'est-à-dire votre propre autorité de certification sur votre pare-feu, selon vos politiques de sécurité, vous ne verrez pas Sectigo comme l'émetteur de notre propre certificat. Vous verrez alors le nom de l'autorité de certification de votre propre pare-feu ; vous devrez le mettre à jour avec le nouveau certificat.