Guía de renovación del certificado SSL L2L
Last updated: June 19, 2026
Introducción
En L2L, priorizamos la seguridad y la confiabilidad de nuestros servicios. Como parte de nuestro compromiso de mantener un entorno seguro para nuestros clientes, realizamos una renovación anual de nuestros certificados SSL (Secure Sockets Layer). Este documento describe el Proceso de Renovación del Certificado SSL, garantizando que sus integraciones, como el Inicio de sesión único u otros sistemas de terceros, continúen funcionando sin interrupciones.
Proceso de Renovación del Certificado SSL
Descripción general
Nuestros certificados SSL se renuevan anualmente para garantizar una mayor seguridad para nuestras comunicaciones y servicios. Utilizamos un certificado comodín para proteger múltiples subdominios bajo un solo certificado SSL, simplificando la gestión y la implementación. Esto es lo que necesita saber sobre el proceso de renovación:
Esta renovación del certificado SSL afectará específicamente a los clientes en los siguientes escenarios:
- Usan SSO (Inicio de sesión único) para iniciar sesión. (Si su organización utiliza el Inicio de sesión único con L2L, esta actualización generalmente no requiere la instalación manual de certificados de forma predeterminada. En la mayoría de las configuraciones estándar de SSO/SAML, el certificado se gestiona como parte de la cadena de confianza normal.)
- Tienen una integración con terceros que utilizan la API de L2L y realizan una verificación SSL durante el proceso. (Para las integraciones estándar que utilizan la API de L2L, no esperamos que los clientes necesiten realizar cambios. La mayoría de las integraciones dependen de la validación SSL estándar y continuarán funcionando normalmente. Solo tendría que tomar medidas si su equipo configuró intencionalmente un proceso de verificación SSL personalizado, la fijación de certificados o un almacén de confianza administrado manualmente. Si ese es el caso, su equipo de TI o de integración normalmente ya sabría que esto se aplica a su entorno.)
- Utilizan aplicaciones personalizadas de Estudio de L2L con el Complemento de Inicio de sesión de L2L. (Este escenario es válido, pero solo para aplicaciones administradas por el cliente. Si su equipo creó y mantiene una aplicación personalizada de Estudio que utiliza el Complemento de Inicio de sesión de L2L, es posible que su equipo deba revisar y actualizar el certificado según sea necesario. Si la aplicación de Estudio fue creada y es mantenida por los Servicios Técnicos de L2L, no se requiere ninguna acción de su parte para este elemento.)
En resumen:
Si la respuesta es no, probablemente no sea necesario realizar ninguna acción.
Línea de tiempo
Cómo descargar el nuevo certificado SSL - NO NECESITA INICIAR SESIÓN PARA VER EL CERTIFICADO
Uso de un navegador Chrome:
- Visite la página de descarga del certificado SSL: https://l2ltest-l2l.leading2lean.com
- Haga clic en el icono del candado junto a la URL en la barra de direcciones.
- Navegue a la sección "Certificado" (válido).
- En la ventana del certificado, vaya a la pestaña "Detalles" y haga clic en 'Exportar' para iniciar el asistente de exportación del certificado.
- Siga los pasos del asistente para guardar el archivo del certificado SSL en su computadora.
Uso del navegador Microsoft Edge:
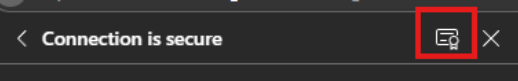
Uso de curl:
curl -o l2l_certificate.pem https://[SUBDOMAIN].leading2lean.comReemplace l2l_certificate.pem con el nombre de archivo que desee. Este comando descarga el certificado en el archivo especificado.
Cómo comprobar la fecha de vencimiento de un certificado
Puede comprobar la fecha de vencimiento de su certificado SSL utilizando el siguiente comando en su terminal o símbolo del sistema:
openssl x509 -noout -dates -in l2l_certificate.pemReemplace l2l_certificate.pem con la ruta a su archivo de certificado. Este comando mostrará las fechas notBefore y notAfter, que indican el período de validez del certificado.
Nota importante para redes corporativas con inspección profunda de paquetes (DPI)
Si accede al Certificado SSL desde una red corporativa que utiliza la inspección profunda de paquetes, es posible que su sistema no recupere el Certificado SSL original de L2L, sino un certificado intermediario generado por la infraestructura de seguridad de su empresa. Para verificar la autenticidad del certificado descargado:
1. Compruebe la autoridad certificadora (CA): Abra el certificado descargado. Busque el emisor (CA) que firmó el certificado.
2. Verifique la CA: Si la CA es una autoridad certificadora reconocida mundialmente (DigiCert, GlobalSign, Sectigo, USERTrust, Let's Encrypt), el certificado es válido. Si la CA es un certificado interno o generado automáticamente, es posible que no haya recibido el original.
3. Solución: Para asegurarse de tener el certificado SSL correcto, intente descargarlo desde una red fuera de su entorno corporativo, como una conexión a Internet personal, o solicite el certificado a su equipo de TI.
Cómo comprobar la fecha de vencimiento de un certificado utilizando el navegador Chrome
Comprobar la fecha de vencimiento de un certificado SSL directamente desde su navegador Chrome es un proceso sencillo. Así es como puede hacerlo:
- Abra el sitio web:
- Navegue al sitio web cuyo certificado SSL desea comprobar en su navegador Chrome.
- Vea el certificado:
- Haga clic en el icono del candado ubicado en el lado izquierdo de la barra de direcciones. Esto indica una conexión segura.
- Información del certificado:
- Después de hacer clic en el icono del candado, aparece un menú. Haga clic en "Certificado" para ver información detallada sobre el certificado SSL del sitio.
- Compruebe la fecha de vencimiento:
- En la ventana del certificado, verá varias pestañas, como "General", "Detalles" y "Ruta de certificación". En la pestaña "General", busque las fechas de "Válido desde". Esto muestra el rango de fechas durante el cual el certificado es válido, incluida la fecha de vencimiento.
Ejemplo de cronología (1)
Si el certificado SSL actual vence el jueves 30 de noviembre, la cronología será la siguiente:
- Nuevo certificado SSL disponible: 13 de noviembre (dos lunes antes del 30 de noviembre).
- Cambio al nuevo certificado SSL: 27 de noviembre (el último lunes antes del 30 de noviembre).
- Correos electrónicos de recordatorio: El primer recordatorio se envía a principios de noviembre, con un recordatorio de seguimiento el 24 de noviembre (viernes antes del cambio).
- Confirmación de finalización: Se envía un correo electrónico poco después del 27 de noviembre, incluida la próxima fecha de vencimiento.
Ejemplo de cronograma 2 (fecha de vencimiento en lunes)
Si el certificado SSL actual vence el lunes 4 de diciembre, el cronograma del proceso de renovación se ajustará ligeramente debido a nuestra política de cambiar al nuevo certificado el último lunes antes del vencimiento. Así es como funciona en este escenario:
- Nuevo certificado SSL disponible: 20 de noviembre (dos lunes antes del 4 de diciembre).
- Cambio al nuevo certificado SSL: 27 de noviembre (el lunes inmediatamente anterior a la fecha de vencimiento del 4 de diciembre).
- Correos electrónicos de recordatorio: El primer recordatorio se envía a principios de noviembre, con un recordatorio de seguimiento el 24 de noviembre (viernes antes del cambio).
- Confirmación de finalización: Se envía un correo electrónico poco después del 27 de noviembre, detallando la finalización de la actualización del SSL e incluyendo la próxima fecha de vencimiento.
Este ejemplo ilustra el proceso cuando la fecha de vencimiento del certificado cae en lunes, lo que requiere que la renovación se complete el lunes anterior para garantizar la continuidad de la seguridad y la integridad del servicio.
Conclusión
La renovación anual de nuestros certificados SSL es un proceso crítico para garantizar un servicio ininterrumpido y seguro. Al seguir los pasos descritos para descargar y actualizar su certificado SSL, puede garantizar que sus integraciones con L2L continúen funcionando sin problemas. Si tiene alguna pregunta o necesita asistencia, no dude en ponerse en contacto con nuestro equipo de soporte.
Gracias por su atención a este importante proceso y por su continua colaboración con L2L.
Preguntas frecuentes
¿Está esto relacionado con el certificado remoto que usamos en nuestro sistema Ignition? Normalmente, Ignition debería funcionar correctamente sin instalar ningún certificado; sin embargo, la seguridad interna a veces puede interceptar la verificación del certificado y puede requerir que instalen uno.
¿Necesito una nueva clave API o clave de autenticación? NO.
¿Cómo saber si necesita actualizar su SSL?
Como la autoridad de certificación AAA Certificate Services y User Trust es reconocida por todos los navegadores y sistemas operativos actualizados, no necesita hacer nada. Si el navegador ve un certificado nuevo para un sitio, vuelve a esas autoridades de certificación y verifica la validez del certificado, por lo que normalmente no necesita hacer nada.
Si está utilizando un certificado raíz interno, es decir, su propia autoridad de certificación en su firewall, según sus políticas de seguridad, no verá a Sectigo como el emisor de nuestro propio certificado. En ese momento, verá el nombre de la autoridad de certificación de su propio firewall; deberá actualizarlo al nuevo certificado.