Leitfaden zur Verlängerung des L2L-SSL-Zertifikats
Last updated: June 19, 2026
Einleitung
Bei L2L haben wir die Sicherheit und Zuverlässigkeit unserer Dienste zur Priorität. Im Rahmen unseres Engagements für die Aufrechterhaltung einer sicheren Umgebung für unsere Kunden führen wir jährlich eine Verlängerung unserer SSL-Zertifikate (Secure Sockets Layer) durch. Dieses Dokument beschreibt den Prozess zur Verlängerung des SSL-Zertifikats und stellt sicher, dass Ihre Integrationen, wie Single Sign-On oder andere Systeme von Drittanbietern, ohne Unterbrechung funktionieren.
Prozess zur Verlängerung des SSL-Zertifikats
Überblick
Unsere SSL-Zertifikate werden jährlich verlängert, um eine erhöhte Sicherheit für unsere Kommunikation und Dienste zu gewährleisten. Wir verwenden ein Wildcard-Zertifikat, um mehrere Subdomains mit einem einzigen SSL-Zertifikat zu sichern, wodurch Verwaltung und Bereitstellung vereinfacht werden. Das müssen Sie über den Verlängerungsprozess wissen:
Diese Verlängerung des SSL-Zertifikats betrifft speziell Kunden in den folgenden Szenarien:
- Verwendung von SSO (Single Sign-On) für Anmeldungen. (Wenn Ihre Organisation Single Sign-On mit L2L verwendet, erfordert diese Aktualisierung im Allgemeinen standardmäßig keine manuelle Installation des Zertifikats. In den meisten standardmäßigen SSO/SAML-Einrichtungen wird das Zertifikat als Teil der normalen Vertrauenskette verwaltet.)
- Integration mit Drittanbietern über die L2L-API und Durchführung einer SSL-Verifizierung in diesem Prozess. (Bei standardmäßigen Integrationen über die L2L-API erwarten wir nicht, dass Kunden Änderungen vornehmen müssen. Die meisten Integrationen verlassen sich auf die standardmäßige SSL-Validierung und werden weiterhin normal funktionieren. Sie müssen nur dann Maßnahmen ergreifen, wenn Ihr Team absichtlich einen benutzerdefinierten SSL-Verifizierungsprozess, Certificate Pinning oder einen manuell verwalteten Trust Store konfiguriert hat. Wenn dies der Fall ist, wüsste Ihr IT- oder Integrationsteam normalerweise bereits, dass dies auf Ihre Umgebung zutrifft.)
- Verwendung benutzerdefinierter L2L-Studio-Anwendungen mit dem L2L Login Plugin. (Dieses Szenario ist gültig, gilt jedoch nur für kundenseitig verwaltete Anwendungen. Wenn Ihr Team eine benutzerdefinierte Studio-Anwendung erstellt hat und verwaltet, die das L2L Login Plugin verwendet, muss Ihr Team das Zertifikat möglicherweise überprüfen und bei Bedarf aktualisieren. Wenn die Studio-Anwendung von den technischen Services von L2L erstellt wurde und verwaltet wird, sind von Ihrer Seite für diesen Punkt keine Maßnahmen erforderlich.)
Zusammenfassend:
Wenn die Antwort nein lautet, sind wahrscheinlich keine Maßnahmen erforderlich.
Zeitplan
So laden Sie das neue SSL-Zertifikat herunter – SIE MÜSSEN SICH NICHT ANMELDEN, UM DAS ZERTIFIKAT ANZUSEHEN
Mit einem Chrome-Browser:
- Besuchen Sie die Download-Seite für das SSL-Zertifikat: https://l2ltest-l2l.leading2lean.com
- Klicken Sie auf das Schlosssymbol neben der URL in der Adressleiste.
- Navigieren Sie zum Abschnitt „Zertifikat“ (gültig).
- Öffnen Sie im Zertifikatfenster die Registerkarte „Details“ und klicken Sie auf „Exportieren“, um den Zertifikat-Exportassistenten zu starten.
- Befolgen Sie die Schritte des Assistenten, um die SSL-Zertifikatdatei auf Ihrem Computer zu speichern.
Verwendung des Microsoft Edge-Browsers:
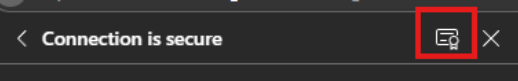
Verwendung von curl:
curl -o l2l_certificate.pem https://[SUBDOMAIN].leading2lean.comErsetzen Sie l2l_certificate.pem durch den gewünschten Dateinamen. Dieser Befehl lädt das Zertifikat in die angegebene Datei herunter.
Ablaufdatum eines Zertifikats überprüfen
Sie können das Ablaufdatum Ihres SSL-Zertifikats mit dem folgenden Befehl in Ihrem Terminal oder an der Eingabeaufforderung überprüfen:
openssl x509 -noout -dates -in l2l_certificate.pemErsetzen Sie l2l_certificate.pem durch den Pfad zu Ihrer Zertifikatdatei. Dieser Befehl zeigt die Daten „notBefore“ und „notAfter“ an, die den Gültigkeitszeitraum des Zertifikats angeben.
Wichtiger Hinweis für Unternehmensnetzwerke mit Deep Packet Inspection (DPI)
Wenn Sie über ein Unternehmensnetzwerk, das Deep Packet Inspection verwendet, auf das SSL-Zertifikat zugreifen, ruft Ihr System möglicherweise nicht das originale L2L-SSL-Zertifikat ab, sondern ein von der Sicherheitsinfrastruktur Ihres Unternehmens generiertes Zwischenzertifikat. So überprüfen Sie die Echtheit des heruntergeladenen Zertifikats:
1. Zertifizierungsstelle (CA) überprüfen: Öffnen Sie das heruntergeladene Zertifikat. Suchen Sie nach dem Aussteller (CA), der das Zertifikat signiert hat.
2. CA verifizieren: Wenn die CA eine bekannte, weltweit anerkannte Zertifizierungsstelle ist (DigiCert, GlobalSign, Sectigo, USERTrust, Let's Encrypt), ist das Zertifikat gültig. Wenn die CA ein internes oder automatisch generiertes Zertifikat ist, haben Sie möglicherweise nicht das Original erhalten.
3. Lösung: Um sicherzustellen, dass Sie das korrekte SSL-Zertifikat haben, versuchen Sie, es über ein Netzwerk außerhalb Ihrer Unternehmensumgebung herunterzuladen, beispielsweise über eine persönliche Internetverbindung, oder bitten Sie Ihr IT-Team um das Zertifikat.
Ablaufdatum eines Zertifikats im Chrome-Browser überprüfen
Das Überprüfen des Ablaufdatums eines SSL-Zertifikats direkt in Ihrem Chrome-Browser ist ein unkomplizierter Vorgang. So gehen Sie vor:
- Website öffnen:
- Navigieren Sie in Ihrem Chrome-Browser zu der Website, für die Sie das SSL-Zertifikat überprüfen möchten.
- Zertifikat anzeigen:
- Klicken Sie auf das Vorhängeschloss-Symbol auf der linken Seite der Adressleiste. Dies weist auf eine sichere Verbindung hin.
- Zertifikatsinformationen:
- Nachdem Sie auf das Vorhängeschloss-Symbol geklickt haben, wird ein Menü angezeigt. Klicken Sie auf „Zertifikat“, um detaillierte Informationen über das SSL-Zertifikat der Website anzuzeigen.
- Ablaufdatum überprüfen:
- Im Zertifikatsfenster sehen Sie mehrere Registerkarten wie „Allgemein“, „Details“ und „Zertifizierungspfad“. Suchen Sie auf der Registerkarte „Allgemein“ nach den Daten „Gültig ab“. Dies zeigt den Zeitraum an, für den das Zertifikat gültig ist, einschließlich des Ablaufdatums.
Beispiel-Zeitplan (1)
Wenn das aktuelle SSL-Zertifikat am Donnerstag, den 30. November, abläuft, sieht der Zeitplan wie folgt aus:
- Neues SSL-Zertifikat verfügbar: 13. November (zwei Montage vor dem 30. November).
- Wechsel zum neuen SSL-Zertifikat: 27. November (der letzte Montag vor dem 30. November).
- Erinnerungs-E-Mails: Die erste Erinnerung wird Anfang November versendet, gefolgt von einer weiteren Erinnerung am 24. November (Freitag vor dem Wechsel).
- Bestätigung des Abschlusses: Kurz nach dem 27. November wird eine E-Mail versendet, die das nächste Ablaufdatum enthält.
Beispielzeitplan 2 (Ablaufdatum an einem Montag)
Wenn das aktuelle SSL-Zertifikat am Montag, dem 4. Dezember, abläuft, wird der Zeitplan für den Verlängerungsprozess aufgrund unserer Richtlinie, zum neuen Zertifikat am letzten Montag vor dem Ablaufdatum zu wechseln, leicht angepasst. So funktioniert es in diesem Szenario:
- Neues SSL-Zertifikat verfügbar: 20. November (zwei Montage vor dem 4. Dezember).
- Wechsel zum neuen SSL-Zertifikat: 27. November (der Montag unmittelbar vor dem Ablaufdatum am 4. Dezember).
- Erinnerungs-E-Mails: Die erste Erinnerung wird Anfang November versendet, gefolgt von einer weiteren Erinnerung am 24. November (Freitag vor dem Wechsel).
- Bestätigung des Abschlusses: Kurz nach dem 27. November wird eine E-Mail versendet, die den Abschluss der SSL-Aktualisierung beschreibt und das nächste Ablaufdatum enthält.
Dieses Beispiel veranschaulicht den Prozess, wenn das Ablaufdatum des Zertifikats auf einen Montag fällt, sodass die Verlängerung am vorherigen Montag abgeschlossen werden muss, um kontinuierliche Sicherheit und die Integrität des Dienstes zu gewährleisten.
Fazit
Die jährliche Verlängerung unserer SSL-Zertifikate ist ein kritischer Prozess, um einen unterbrechungsfreien und sicheren Service zu gewährleisten. Indem Sie die beschriebenen Schritte zum Herunterladen und Aktualisieren Ihres SSL-Zertifikats befolgen, können Sie sicherstellen, dass Ihre Integrationen mit L2L weiterhin nahtlos funktionieren. Sollten Sie Fragen haben oder Unterstützung benötigen, wenden Sie sich bitte jederzeit an unser Support-Team.
Vielen Dank für Ihre Aufmerksamkeit für diesen wichtigen Prozess und Ihre fortgesetzte Partnerschaft mit L2L.
Häufig gestellte Fragen
Bezieht sich dies auf das Remote-Zertifikat, das wir in unserem Ignition-System verwenden? Normalerweise sollte Ignition auch ohne die Installation eines Zertifikats einwandfrei funktionieren. Die interne Sicherheit kann jedoch manchmal die Zertifikatsüberprüfung abfangen und erfordern, dass ein Zertifikat installiert wird.
Benötige ich einen neuen API-Schlüssel oder Auth-Schlüssel? NEIN.
Wie kann ich feststellen, ob ich mein SSL aktualisieren muss?
Da AAA Certificate Services und die User-Trust-Zertifizierungsstelle allen aktuellen Browsern und Betriebssystemen bekannt sind, müssen Sie nichts tun. Wenn der Browser ein neues Zertifikat für eine Website sieht, wendet er sich an diese Zertifizierungsstellen und überprüft die Gültigkeit des Zertifikats, sodass Sie normalerweise nichts tun müssen.
Wenn Sie ein internes Stammzertifikat verwenden, das heißt, Ihre eigene Zertifizierungsstelle auf der Firewall, werden Sie aufgrund Ihrer Sicherheitsrichtlinien Sectigo nicht als Aussteller unseres eigenen Zertifikats sehen. Sie sehen an dieser Stelle den Namen der Zertifizierungsstelle Ihrer eigenen Firewall; Sie müssen ihn auf das neue Zertifikat aktualisieren.